





 Pratite nas preko RSS-a
Malver Hacking Teama se krije u UEFI BIOS-u da bi preživeo reinstalaciju sistema
Vesti, 17.07.2015, 00:00 AM
Hakovanje kompanije Hacking Team i curenje podataka koje su hakeri ukrali tokom napada, otkrilo je poslovne veze i ugovore koje je italijanska kompanija imala sa brojnim vladama u svetu. Zahvaljujući ovom napadu saznalo se i za nekoliko 0-day bezbednosnih propusta, ali to nije bilo sve.
Svakog dana pojavljuju se novi detalji, a najnovije otkriće je ono do kog su došli istraživači iz kompanije Trend Micro koji su objavili da su otkrili kako je Hacking Team uspevao da instalira malver koji je mogao da preživi reinstalaciju operativnog sistema.
Odgovor leži u UEFI BIOS rootkitu.
Hacking Team je poznat po svom naprednom i sofisticiranom Remote Control System (RCS) spywareu, poznatom i pod nazivom Galileo, koji sadrži mnogo 0-day exploita i uz pomoć koga se mogu daljinski špijunirati računari ciljeva.
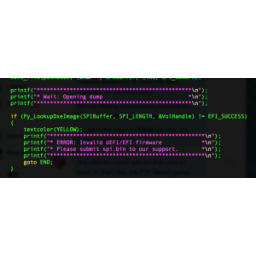
Istraživači iz kompanije Trend Micro otkrili su da Hacking Team koristi UEFI (Unified Extensible Firmware Interface) BIOS Rootkit da bi obezbedio dugotrajno prisustvo RCS softvera na ciljanim sistemima.
To znači da čak i ako korisnik reinstalira operativni sistem, formatira hard disk, pa čak i kupi novi hard disk, RSC ostaje na sistemu.
Prema rečima istraživača, rootkit Hacking Teama rootkit može da cilja samo UEFI BIOS sisteme proizvođača Insyde i AMI, koji koristi većina proizvođača računara i laptopova.
Međutim, u ovom trenutku istraživači nisu sigurni da li rootkit može biti instaliran bez mogućnosti fizičkog pristupa ciljanom računaru.
Analizu BIOS rootkita istraživačima je omogućilo curenje izvornog koda špijunskog softvera Hacking Teama.
Do sada su među procurelim podacima Hacking Teama otkrivene tri Adobe Flash 0-day ranjivosti i jedan Android 0-day exploit, ali je otkriće BIOS rootkita najviše otkrilo o aktivnostima Hacking Teama.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



