





 Pratite nas preko RSS-a
Malver maskiran u browser Chrome prikazuje reklame i vodi do drugih malvera
Vesti, 22.10.2015, 08:30 AM
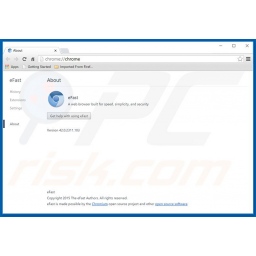
Istraživači PCRiska i Malwarebytesa upozorili su na dvojnika Google Chromea, browser eFast, koji se može preuzeti sa interneta a koga njegovi autori koriste da bi prikazivali online reklame, preusmeravali korisnike na potencijalno maliciozne stranice i pratili aktivnosti korisnika na internetu, i informacije o tome prodavali kompanijama. Osim toga, autori ovog browsera zarađuju od svakog klika na reklame koje prikazuje eFast.
eFast je potencijalno neželjeni program koji je baziran na Chromium open source browseru, i vizualno je veoma sličan Google Chromeu.
Upravo zbog toga, eFast može da prođe kao legitimni program i da prevari korisnike da poveruju da ustvari koriste Chrome.
Ako se pitate odakle uopšte eFast na računaru ako niste imali nameru da instalirate browser, evo odgovora. eFast obično dolazi u paketu sa drugim, uglavnom besplatnim softverom. Korisnici ne očekuju da bi takav program mogao da bude sakriven, a upravo autori eFasta to rade - kriju program u "Custom" ili "Advanced" postavkama. Korisnici koji tokom procesa instalacije ne obraćaju pažnju i preskoču ovaj odeljak, često nesmotreno instaliraju neželjene programe i tako izlažu svoje sisteme riziku od infekcije i kompromitovanja privatnosti.
Tokom instalacije eFasta, browser pokušava da zameni Chrome ako je već instaliran, uklanjajući sve prečice Google Chromea sa trake zadataka (taskbar) i radne površine, i zamenjuje ih svojim, koristeći ikonu koja liči na ikonu Chromea, od koje se neznatno razlikuje.
Osim toga, na radnoj površini se nalaze i prečice za popularne sajtove kao što su YouTube, Amazon, Facebook, Wikipedia i Hotmail, pripremljene da se otvore u eFast browseru.
Browser takođe menja postavke operativnog sistema. Kada korisnik klikne na bilo koji HTML, GIF ili JPEG fajl, otvoriće se eFast umesto programa koji je ranije otvarao određenu vrstu fajla.
Tako je eFast podrazumevana aplikacija za HTM, HTML, SHTML, XHTML, XHT, WEBP, PNG, JPG, JPEG, GIF i PDF fajlove.
Takođe, URL-ovi sa sledećim protokolima se takođe po defaultu otvaraju u eFastu: HTTP, HTTPS, FTP, IRC, MAILTO, MMS, SMS, SMSTO, TEL, NEWS, NNTP, URN i WEBCAL.
Kada korisnik počne da koristi eFast, maliciozni kod browsera ubacuje reklame na legitimne web stranice, i preusmerava korisnike na sajtove na kojima ih čekaju drugi malveri. Osim toga, tokom instalacije eFasta, u folderu Program Files se smešta fajl predm.exe, koga trenutno detektuje 44 antivirusa VirusTotala.
I PCRisk i Malwarebytes su korisnicima koji su instalirali eFast ponudili uputstva kako da uklone ovaj browser.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



