





 Pratite nas preko RSS-a
Malver na lažnom web sajtu Tor Project
Vesti, 15.08.2014, 09:11 AM
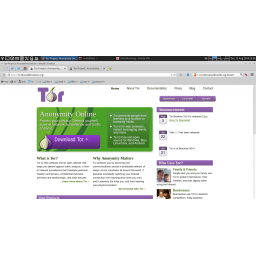
Francuski student informatike Žulijen Voazan otkrio je skoro savršenu kopiju web sajta Tor Project, na kome se posetiocima nudi da preuzmu malver umesto Tor Browser Bundle, i na kome se takođe prikupljaju donacije koje su namenjene programerima Tor Projecta.
Pošto je od prijatelja saznao za kopiju web sajta Tor Project, Voazan je preuzeo navodni Tor Browser Bundle (torbrowser-install-3.6.3_en-US.exe) i posle reveznog inženjeringa otkrio da se malverom može upravljati tako da preuzima i šalje fajlove, da se ažurira, pravi snimke ekrana, izvršava sistemske komande, restartuje računar i samog sebe itd.
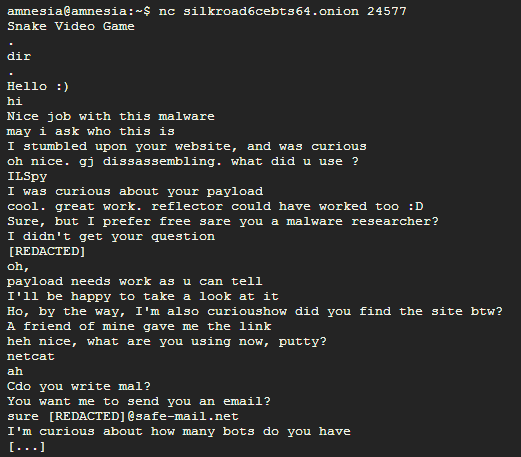
Reverzni inženjering omogućio je Voazanu i da stupi u kontakt sa botmasterom i da malo proćaska sa njim/njom.
Razgovor je protekao u prijateljskom tonu, a botmaster je izrazio iznenađenje zbog toga što je Voazan pronašao web sajt i čestitao mu na tome.
Kopija sajta Tor Projecta je takva da je sajt skoro identičan originalnom tako da manje pažljivi posetioci ne bi verovatno primetili da se nalaze na lažnom sajtu osim ako ne obrate pažnju na domen (torbundlebrowser.org).
Analizirajući lažni web sajt, Voazan je primetio da je link za donacije zamenjen bitcoin adresom, i da je ponuđen drugi paket za preuzimanje.
Analizirajući paket Voasan je primetio znake zaštićenih payloada, kao i da autori izdaju komande preko Windows Command Prompt i to onda kada su sigurni da se neće izvršiti u sandboxu.
Dublja analiza paketa dovela je Voazana do servera za komandu i kontrolu koji je kontaktirao, pa je tako započela komunikacija sa osobom sa druge strane.
Osoba sa kojom je razgovarao Voazan pokušala je da ga ubedi da su oni mala grupa (možda iz Kine) koja pokušava da uhvati pedofile šireći link za lažni web sajt među pedofilima. Da bi ga ubedila u to, ta osoba je rekla i da je jedan pedofil već prijavljen kanadskom Centru za zaštitu deteta. Voazan, međutim, sumnja u takvo objašnjenje jer autori lažnog web sajta ne samo da nude posetiocima da preuzmu lažni Tor Browser Bundle, već su i stranicu za donacije zamenili svojom bitcoin adresom.
U ovom trenutku sajt ne radi, ali sajber kriminalci koji stoje iza ovog sajta mogu se ponovo pojaviti sa lažnim web sajtom na drugom domenu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



