





 Pratite nas preko RSS-a
Malver na sajtu popularnom humorističkom sajtu Cracked.com
Vesti, 15.11.2013, 07:26 AM
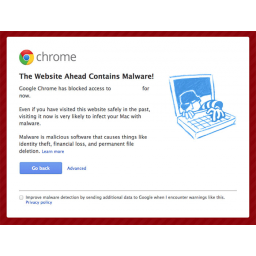
Ako ste ovih dana posetili popularni humoristički web sajt Cracked.com, moguće je da vam je računar zaražen malverom, upozorili su stručnjaci Barracuda Labs koji su registrovali drive-by download napade na ranjive sisteme računara posetilaca sajta. Napadi su otkriveni 10. novembra, a u Barracuda Labs veruju da su napadi počeli nekoliko dana ranije, najverovatnije već 4. novambra.
Drive-by download napadi ne zahtevaju bilo kakvo učešće korisnika u napadu - korisnik ne mora da klikne na link ili otvori fajl - maliciozni kod na web stranici cilja na ranjivosti u softveru na računaru korisnika te je dovoljno da korisnik samo poseti sajt da bi računar bio zaražen malverom.
Administrator sajta je na korisničkom forumu objavio da je problem rešen u utorak i upitao da li još neko od korisnika prilikom pokušaja da poseti sajt dobija upozorenje od Google-a o malveru na sajtu.
Iako je problem sada rešen, iz Barracuda Labs-a kažu da Cracked.com ima stalno probleme sa ovakvim napadima. Nije poznato koliko sistema je inficirano ovog puta ali s obzirom da je reč o 654. najpopularnijem sajtu u svetu, verovatno je reč o hiljadama zaraženih računara.
U ovom slučaju, maliciozni JavaScript kod na Cracked.com je slao zahtev domenu crackedCDM.com koji je bio pod kontrolom napadača. Stranica napadača u toj fazi napada je koristila mešavinu malicioznih PDF, Java, HTML i JavaScript fajlova za kompromitovanje browser-a. Ako se browser kompromituje, preuzima se i instalira malver.
Infekcija je nevidljiva tako da korisnik zaraženog računara nema razloga da posumnja osim ako ne primeti da se Java plugin pokrenuo i da sistem radi sporije.
U ovom trenutku 26 od 47 antivirusa VirusTotal-a detektuje malver.
Iz Barracuda Labs-a kažu da napadači koriste tehnike i exploit-e slične onima koji su pronađeni u Nuclear Exploit paketu. Neki antivirusi detektuju malver kao deo bot mreže Androm.
Dakle, ako ste posećivali Cracked.com u prethodnih desetak dana, ažurirajte svoj antivirus i skenirajte računar odmah. S obzirom da se drive-by download napad oslanjaju na ranjivosti u popularnom nezakrpljenom softveru, vodite računa i o tome da vam programi kao to su Adobe Reader, Java i web browser budu ažurirani.
Ne samo u ovom slučaju, već iu svim ostalim poslušajte svoj browser (recimo Chrome) kada vam prikaže upozorenje o malveru na sajtu koji nameravate da posetite, shvatite to ozbiljno i odustanite od posete sajtu. Sudeći prema onome što su objavljivali korisnici foruma Cracked.com, mnogi koji su videli takvo upozorenje su to ignorisali i kliknuli a dugme „Proceed“.
S obzirom na dosadašnju praksu sajta Cracked.com koja se odnosi na upozoravanje posetilaca kada se dogode ovakvi incidenti kao i izostanak instrukcija za korisnike koje bi im pomogle da očiste sisteme, sajt Cracked.com treba izbegavati, zaključuju u Barracuda Labs.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



