





 Pratite nas preko RSS-a
MatrixPDF i SpamGPT: „plug-and-play“ sajber kriminal
Vesti, 02.10.2025, 10:30 AM
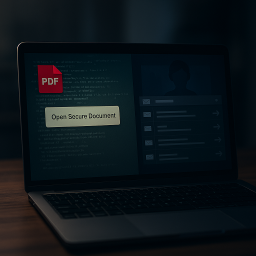
Istraživači sajber bezbednosti iz kompanije Varonis otkrili su dva nova alata koja menjaju pravila igre kada je reč o internet prevarama i malverima. Reč je o MatrixPDF i SpamGPT, platformama koje i osobama bez tehničkog znanja omogućavaju pokretanje ozbiljnih napada.
Ovi alati su deo novog trenda tzv. „plug-and-play“ sajber kriminala - gde kriminalcima više nije potreban stručni tim, već samo pristup gotovim alatima.
PDF fajlovi su među najčešće korišćenim i najpouzdanijim formatima fajlova, što ih čini idealnim za zloupotrebu jer mogu lako izbeći uobičajene bezbednosne provere, poput onih u Gmail-u.
MatrixPDF omogućava napadačima da običan PDF pretvore u zlonamerni dokument. Napadač umeće lažne elemente - na primer, prozor koji zamućuje deo sadržaja i prikazuje poruku „Open Secure Document“. Kad žrtva otvori fajl i klikne na tu poruku, dokument koji izgleda bezazleno može početi da krade lozinke i druge osetljive podatke ili da instalira malver. Sve to funkcioniše zato što fajl sadrži skrivene skripte i eksterni link koji zaobilaze uobičajene filtere za e-poštu.
Drugi alat, SpamGPT, reklamira se kao „sve u jednom“ platforma za spam kampanje. Ova platforma koristi veštačku inteligenciju (AI), tačnije AI asistenta pod imenom KaliGPT, koji kriminalcima pomaže da napišu uverljive lažne mejlove.
SpamGPT omogućava pokretanje masovnih fišing kampanja sa samo nekoliko klikova. Platforma automatski generiše ubedljive poruke, prati rezultate kampanje i testira da li mejl završava u inboxu ili u spam folderu. Napredne opcije zloupotrebljavaju pouzdane cloud servise (npr. AWS) kako bi poruke delovale legitimno, a operateri dobijaju i obuku o tome kako da dođu do kompromitovanih imejl servera i lažiraju pošiljaoca. Drugim rečima, čak i potpuni početnici mogu delovati kao „profesionalci“ u fišingu.
Kako je objasnio istraživač Daniel Keli iz Varonisa, kombinacija ovakvih AI alata može imati razoran efekat.
MatrixPDF i SpamGPT pokazuju da je sada dovoljno da neko ima volju, laptop i pristup ovim alatima i već može da pokrene napad sa ozbiljnim posledicama.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



