





 Pratite nas preko RSS-a
Merači snage lozinke ipak imaju uticaj na izbor korisnika
Vesti, 17.05.2013, 07:47 AM
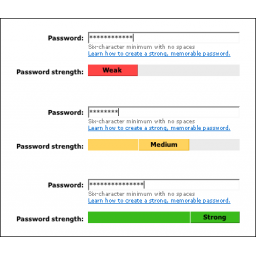
Mnogi popularni online servisi primenjuju merače snage lozinke koji su vizuelno merilo snage lozinke i govore korisniku da li je lozinka koju je izabrao slaba ili jaka sa aspekta politike web sajta. Efektivnost ovih merača i njihov uticaj na korisnike prilikom izbora lozinki do sada nije bio poznat. Nedavno je grupa istraživača objavila rezultate eksperimenata tokom kojih je ispitivan uticaj ovih merača na korisnike računara kada biraju lozinke za važne, osetljive naloge i za one koje smatraju manje važnim.
Uprkos tome što su velike krađe korisničkih podataka, između ostalih i onih potrebnih za prijavljivanje na naloge, sve češće, korisnici ne odustaju od prakse korišćenja istih lozinki iznova i iznova, posebno prilikom registrovanja novog naloga, i na to merač snage lozinke nema nikakav uticaj. Ipak, kada je reč o menjanju lozinke u slučajevima kada se od korisnika zatraži da promene postojeće lozinke, priustvo merača ipak ima uticaja.
Nijedan od 47 učesnika eksperimenta nije znao da su lozinke predmet istraživanja u kome su učestvovali. Istraživači su koristili različite tipove merača i upoređivali rezultate sa rezultatima kontrolne grupe kojoj nisu ponuđeni merači snage lozinke. Ono što istraživači otkrili je sledeće: bez obzira na to koji tip merača snage lozinke se koristi, kada je reč o važnim nalozima, korisnici biraju jake lozinke tamo gde ima merača. Kada je reč o manje bitnim nalozima, prisustvo merača nema uticaja i u većini slučajeva korisnici biraju stare, već korišćene lozinke.
Ukratko, merači snage lozinke imaju uticaja onda kada su korisnici primorani da menjaju postojeće lozinke za važne naloge, a dizajn merača na to ima marginalni uticaj.
Zaštita naloga starom, već korišćenom lozinkom je loša odluka jer u slučaju da haker kompromituje lozinku manje važnog naloga, on je može iskoristiti za pristup važnijim nalozima korisnika koji su zaštićeni istom lozinkom.
U ovom trenutku nemamo ništa bolje od lozinki, kažu istraživači, koji smatraju da su problemi sa lozinkama uglavnom rezultat loše politike servisa i da bi akcenat trebalo staviti na bolje obezbeđenje enkriptovanih lozinki umesto na izbor lozinki korisnika.
Ceo izveštaj u PDF fromatu možete naći ovde.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



