





 Pratite nas preko RSS-a
Microsoft OneNote će blokirati 120 potencijalno opasnih ekstenzija fajlova
Vesti, 04.04.2023, 11:00 AM
.jpg)
Microsoft je najavio da će automatski blokirati fajlove sa „opasnim ekstenzijama“ u OneNote zbog sve većeg broja slučajeva u kojima se OneNote zloupotrebljava za isporuku malvera. Odluka Microsofta da podrazumevano blokira makroe u Office fajlovima preuzetim sa interneta podstakla je hakere da pređu na OneNote priloge kako bi isporučili malvere putem fišing napada.
Jedan od najvećih bezbednosnih problema u onlajn svetu izazivaju ljudi koji otvaraju priloge u imejlovima koje ne bi trebalo otvarati. Jedan od načina da se to reši je edukacija/obuka, ali to ne daje uvek rezultate.
Zato je realnije rešenje blokiranje. Tako na primer, Microsoft blokira makroe preuzete iz nepouzdanih izvora. Blokiranje priloga u Outlooku i drugim Office 365 proizvodima kao što je OneNote verovatno će povećati bezbednost jer odluka više nije na korisnicima.
„Jedan od najčešćih načina prenošenja računarskih virusa je putem priloga“, objašnjava Microsoft. „Da bi zaštitio vas i vaše primaoce od računarskih virusa, Outlook blokira slanje i prijem određenih tipova fajlova kao priloga.“
Microsoft kaže da će uskladiti ekstenzije koje se smatraju opasnim i blokiranim u OneNoteu sa onima koje blokiraju Outlook, Word, Excel i PowerPoint.
Microsoft će blokirati ukupno 120 ekstenzija (.ade, .adp, .app, .application, .appref-ms, .asp, .aspx, .asx, .bas, .bat, .bgi, .cab, .cer, .chm, .cmd, .cnt, .com, .cpl, .crt, .csh, .der, .diagcab, .exe, .fxp, .gadget, .grp, .hlp, .hpj, .hta, .htc, .inf, .ins, .iso, .isp, .its, .jar, .jnlp, .js, .jse, .ksh, .lnk, .mad, .maf, .mag, .mam, .maq, .mar, .mas, .mat, .mau, .mav, .maw, .mcf, .mda, .mdb, .mde, .mdt, .mdw, .mdz, .msc, .msh, .msh1, .msh2, .mshxml, .msh1xml, .msh2xml, .msi, .msp, .mst, .msu, .ops, .osd, .pcd, .pif, .pl, .plg, .prf, .prg, .printerexport, .ps1, .ps1xml, .ps2, .ps2xml, .psc1, .psc2, .psd1, .psdm1, .pst, .py, .pyc, .pyo, .pyw, .pyz, .pyzw, .reg, .scf, .scr, .sct, .shb, .shs, .theme, .tmp, .url, .vb, .vbe, .vbp, .vbs, .vhd, .vhdx, .vsmacros, .vsw, .webpnp, .website, .ws, .wsc, .wsf, .wsh, .xbap, .xll, and .xnk). Neke od njih su lako prepoznatljive, poput .exe ili .cmd. Tu je i ekstenzija .iso, koju napadači često koriste da sakriju pravu prirodu fajla od bezbednosnih rešenja.
Iako je i ranije OneNote upozoravao korisnike da bi otvaranje priloga moglo da našteti njihovom računaru i podacima, i dalje je dozvoljavao da otvore ugrađene fajlove označene kao opasne. Ali sada korisnici više neće imati izbora kada je u pitanju otvaranje potencijalno opasnih fajlova.
Korisnicima će se prikazati upozorenje kada se fajl blokira: „Vaš administrator je blokirao mogućnost otvaranja ove vrste fajla u OneNoteu.“
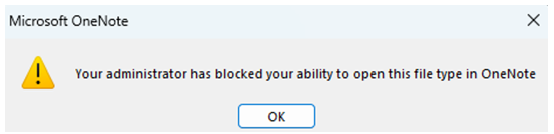
Korisnici koji odluče da ipak otvore ugrađeni fajl mogu to učiniti tako što će ga najpre sačuvati lokalno na svom uređaju, a zatim ga odatle otvoriti.
Korisnici koji treba da pošalju ove vrste fajlova moraće, prema uputstvima Microsofta, da koriste alternativna rešenja. Oni mogu arhivirati prilog, otpremiti ga u oblak i poslati link umesto fajla ili jednostavno preimenovati ekstenziju u nešto što nije podrazumevano blokirano.
Očekuje se da će ažuriranje početi sa verzijom 2304 u prvoj polovini aprila i primeniće se samo na OneNote za Microsoft 365 na uređajima koji koriste Windows, ali ne i na druge platforme, uključujući macOS, Android i iOS, kao ni na OneNote verzije dostupne na vebu i za Windows 10.
Ako koristite Microsoft Exchange nalog, vaš administrator email servera može odblokirati određene vrste fajlova.
Naslovna fotografija: Salvatore De Lellis, Pexels

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



