





 Pratite nas preko RSS-a
Microsoft najavio da će blokirati adware od 1. jula
Vesti, 04.04.2014, 09:06 AM
Microsoft je juče najavio promene u načinu na koji će tretirati adware, vrstu zlonamernih programa koji korisnicima prikazuju neželjene reklame.
Počev od 1. jula, antivirusni proizvodi kompanije će automatski blokirati svaki adware koji detektuju i obavestiti korisnika o tome, ostavljajući mu izbor da, ukoliko želi, ukloni program koji prikazuje reklame.
Trenutno, kada Microsoftovi sigurnosni proizvodi, uključujući i Microsoft Security Essentials i Microsoft Forefront, detektuju program kao adware, oni obaveštavaju korisnika o tome i nude mu preporučenu akciju. Ako korisnik ne uradi ništa, Microsoftov proizvod će dopustiti programu da radi neometano sve dok korisnik ne donese drugačiju odluku.
Razlog zbog čega je Microsoft odabrao 1. jul kao krajnji rok je taj što kompanija želi da ostavi programerima tri meseca da se prilagode novim pravilima.
Program će biti označen kao adware ako objavljuje obaveštenja kojima se reklamiraju proizvodi ili usluge koji nisu u vezi programa.
“Mnogi programi koriste reklamiranje kao način plaćanja za program i to je prihvatljiva praksa. Mi smo više zabrinuti zbog reklamiranja koje remeti Windows iskustvo naših korisnika ne dajući im izbor i kontrolu nad tim”, objašnjavaju u Microsoftu.
Programi koji prikazuju reklame moraće da pruže korisnicima očigledan način da zatvore prozor sa reklamom, kao i da jasno naznače ime programa koji prikazuje reklamu. Istovremeno, program koji kreira ovakve reklame moraće da omogući standardan metod deinstalacije za program čije se ime poklapa sa imenom koje je prikazano u reklamama koje generiše.
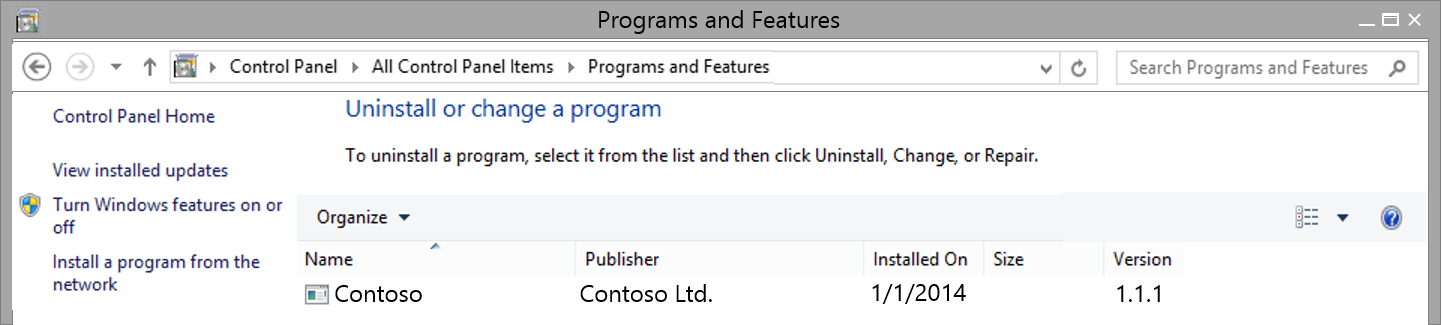
Za korisnika je važno da zna koji program tačno prikazuje reklame da bi, ukoliko ih ne želi, mogao da ga deinstalira. Zato će programi morati da na jasniji način označe koji je program odgovoran za prikazivanje reklama rečenicama kao što su “Ads by...”, “... ads”, “Powered by...”, “This ad served...” ili “This ad is from...”.
Dobar potez Microsofta na čiju ćemo realizaciju morati da sačekamo još neko vreme.
Microsoft je trenutno u procesu ponovnog ocenjivanja trenutnih adware detekcija prema novom kriterijumu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



