





 Pratite nas preko RSS-a
Microsoft najavio zaštitu od ransomwarea u Office 365
Vesti, 10.04.2018, 10:00 AM
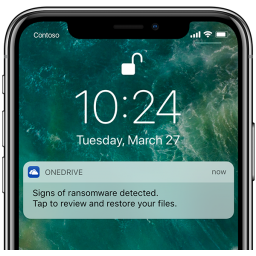
Microsoft je najavio novu funkciju za zaštitu od ransomwarea za Office 365, koja je nazvana File Restore. File Restore je OneDrive funkcija koja omogućava korisnicima da se vrate 30 dana unazad i vrate fajlove u prethodno stanje.
OneDrive File Restore se može koristiti u situacijama slučajnog masovnog brisanja, oštećenja fajlova ili bilo kakvog drugog katastrofalnog događaja, ali Microsoft reklamira ovu funkciju kao sistem za zaštitu od ransomwarea za važne fajlove sačuvane u folderu OneDrive.
Korisnici kojima se desi neka od navedenih situacija ili koji imaju problem sa infekcijom ransomwareom mogu pronaći novu opciju File Restore u kontrolnoj tabli OneDrivea.
Osim ovoga, Microsoft je unapredio interne mehanizme OneDrivea tako da mogu da otkriju kada su fajlovi naloga možda šifrovani zbog infekcije ransomwareom.
U ovim slučajevima, kompanija će slati obaveštenja na pametni telefon, ako korisnik ima instaliranu aplikaciju OneDrive.
Ovo obaveštenje će upozoravati korisnike o infekcijama ransomwareom čim se dogode, i pružiti korisnicima i kompanijama šansu da vrate fajlove u prethodno stanje.
File Restore nije jedina novina koji je Microsoft najavio. Kompanija je najavila i dodatnu opciju za zaštitu linkova koje korisnici dele u OneDrive. Korisnici će moći da zaštite lozinkom deljene linkove što će sprečiti druge da pristupe vašim fajlovima ili da dele link. Kompanija je najavila i podršku za end-to-end šifrovanje emailova u Outlook.com, kao i mogućnost da sprečite primaoce emailova da prosleđuju ili kopiraju emailove koje ste poslali iz Outlook.com. Microsoft će skenirati linkove ugrađene u Word, Excel i PowerPoint kako bi proverio u realnom vremenu da li oni vode na web sajtove na kojima možete preuzeti malver ili su povezani sa fišing prevarama. Kompanija je u oktobru najavila skeniranje svih linkova i priloga u Outlook.com koje treba da zaštiti korisnike od ranije nepoznatih malvera i fišing prevara u realnom vremenu.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



