





 Pratite nas preko RSS-a
Microsoft objavio alatku za popravku LNK propusta
Vesti, 22.07.2010, 00:20 AM
Microsoft je objavio alatku FixIt Tool za LNK ranjivost u Windows shell i ažurirao svoje uputstvo kako bi pomogao korisnicima da ublaže eventualne posledice ovog ozbiljnog propusta. Iz kompanije kažu da nastavlju da rade na zakrpi (patch) za ovu ranjivost.
FixIt tool, alatka koju je Microsoft objavio u utorak, ublažava ranjivost onemogućavanjem prikazivanja ikona u task bar i Windows menu. To nije kompletna zakrpa za ovu ranjivost, ali može ublažiti jedan od načina na koje se izvode napadi.
Korisici mogu odabrati jedan od dva načina na koji će onemogućiti funkcionalnost .LNK i .PIF fajlova:
-
"Fix it for me" - od korisnika se zahteva jedino klik na link "Fix this problem" (postoji i link za povratak na pređašnje stanje)
-
"Let me fix it myself" - od korisnika se zahteva da sledi niz koraka kako bi primenio FixIt alatku
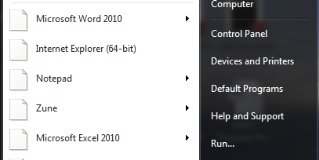
U oba slučaja, grafičko prikazivanje ikona u Task baru i Start meniju će biti onemogućeno i zamenjeno belim ikonama kao na slici ispod.
O pojavi nove ranjivosti saznalo se prošle nedelje kada su istraživači malicioznih programa otkrili novi Trojanski program nazvan Stuxnet, koji koristi LNK ranjivost kako bi zarazio kompjutere pomoću USB flash memorija (više detalja o Stuxnet-u možete pronaći na našem sajtu ovde). Postoje i drugi načini na koje napadač može da iskoristi LNK ranjivost, uključujući i onaj preko 'shared' uređaja ili WebDAV, kažu u Microsoft-u.
Iako iz Microsoft-a kažu da rade na zakrpi za LNK ranjivost, ne preciziraju kada bi patch mogao da bude objavljen. Microsoft redovni mesečni patch kojeg objavljuje drugog utroka u mesecu ('Patch Tuesday') zakazan je za 10. avgust, ali se može očekivati da urgentni patch bude objavljen i pre ovog datuma.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



