





 Pratite nas preko RSS-a
Microsoft otkrio ozbiljne sigurnosne propuste u Huawei PCManageru
Vesti, 26.03.2019, 10:30 AM
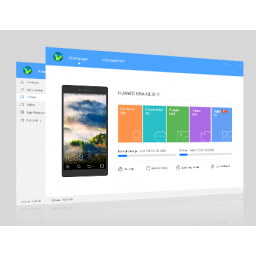
Microsoft je otkrio dva sigurnosna propusta u aplikaciji Huawei PCManager za koje su zakrpe već dostupne u najnovijim verzijama programa koje su objavljene u januaru.
Iz Microsofta kažu da su propusti pronađeni zahvaljujući njihovom programu Windows Defender Advanced Threat Protection (ATP).
Napadači samo treba da ubede korisnike da pokrenu zlonamernu aplikaciju, a to mogu uraditi na svojim web sajtovima ili pomoću priloga u emailovima ili preko aplikacija za razmenu poruka.
Dok su analizirali prvi sigurnosni propust koji su otkrili (CVE-2019-5241), naišli su i na drugu grešku koja bi se mogla iskoristiti za eskalaciju lokalnih privilegija. Ovaj drugi propust koji nosi oznaku CVE-2019-5242, omogućava napadaču da izvrši zlonamerni kod i da čita i piše u memoriji.
Huawei kaže da je već uklonio oba greške, i da korisnicima preporučuje da ažuriraju PCManager na verziju 9.0.1.70 u Kini i na 9.0.1.66 na drugim tržištima.
Zakrpe su objavljene 9. januara, a korisnici mogu sa sajta kompanije da preuzmu najnoviju verziju PCManagera za svaki Huawei model koji poseduju.
Iz Microsofta kažu da su korisnici Windowsa 10 koji koriste Windows Defender ATP bili zaštićeni od bilo kakvih exploita, i pre nego što je Huawei objavio zakrpe.
Trenutno nema dokaza da se ovi propusti koriste za napade na korisnike, ali oni bi svakako trebalo da što pre preuzmu zakrpe.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



