





 Pratite nas preko RSS-a
Microsoft povlači odluku da podrazumevano blokira Office makroe
Vesti, 08.07.2022, 12:30 PM
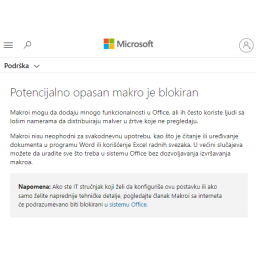
Iako je Microsoft početkom godine najavio da će podrazumevano blokirati VBA makroe u preuzetim dokumentima, kompanija je juče rekla da će do daljnjeg povući ovu promenu na osnovu „povratnih informacija“, objavio je BleepingComputer.
Kompanija nije uspela da objasni razlog za ovu odluku i tek treba da javno obavesti korisnike da VBA makroi ugrađeni u zlonamerne Office dokumente više neće biti automatski blokirani u Access, Excel, PowerPoint, Visio i Wordu.
„Na osnovu povratnih informacija, povlačimo ovu promenu sa Current Channela“, obavestila je kompanija administratore u Microsoft 365 centru za poruke (pod MC393185 ili MC322553) u četvrtak.
„Cenimo povratne informacije koje smo do sada dobili i radimo na poboljšanju ovog iskustva. Obezbedićemo još jedno ažuriranje kada budemo spremni da ponovo objavimo na Current Channelu. Hvala vam.“
Promena je počela da se primenjuje u verziji 2203, počevši od Current Channel (Preview) početkom aprila 2022.
Ovo je bila dobrodošla i veoma očekivana promena, s obzirom na to da su VBA makroi popularan metod za isporuku širokog spektra malvera (uključujući Emotet, TrickBot, Qbot i Dridex) putem fišing napada sa zlonamernim prilozima Office dokumenata.
Sa VBA makroima koji su podrazumevano blokirani, svi su očekivali da napadi koji isporučuju malvere kao što su trojanci za krađu informacija i ransomware, budu automatski osujećeni.
Na sistemima gde je omogućeno blokiranje VBA makroa, korisnici vide upozorenje: „BEZBEDNOSNI RIZIK: Microsoft je blokirao pokretanje makroa jer izvor ove datoteke nije pouzdan“.
Ako se klikne na njega, upozorenje šalje korisnike na članak koji sadrži informacije o bezbednosnim rizicima koji nosi upotreba Office makroa od strane aktera pretnji i uputstva za omogućavanje ovih makroa ako je to apsolutno neophodno.
Iako Microsoft nije podelio negativne povratne informacije koje su dovele do povlačenja ove promene, korisnici su prijavili da ne mogu da pronađu dugme Deblokiraj da uklone Mark of the Web (MOTW) iz preuzetih fajlova, što onemogućava omogućavanje makroa.
Drugi administratori su smatrali da je odluka predstavljala problem za krajnje korisnike kojima bi bilo teško da deblokiraju fajlove koje preuzimaju svakog dana, ako ne i više puta dnevno.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



