





 Pratite nas preko RSS-a
Microsoft preuzeo kontrolu nad malverom koji je zarazio 9 miliona računara širom sveta
Vesti, 11.03.2020, 03:30 AM
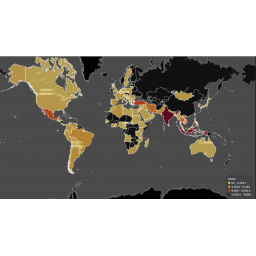
Microsoft je objavio da je ugasio bot mrežu malvera Necurs, koji je zarazio više od 9 miliona računara širom sveta, a kompanija je uspela da preuzme veći deo njegove infrastrukture.
Ovo je rezultat koordinisane operacije u kojoj su učestvovale policije i privatne tehnološke kompanije iz 35 zemalja.
Operacija je uspešno izvedena nakon što su istraživači uspešno razbili algoritam generisanja domena (DGA) koji je koristio Necurs, a koji mu je pomogao da opstane tako dugo.
DGA je u suštini tehnika nepredvidivog generisanja novih naziva domena u pravilnim intervalima, koja pomaže autorima malvera da neprestano menjaju lokaciju C&C servera i održavaju nesmetanu komunikaciju sa zaraženim računarima.
„Tada smo mogli da tačno predvidimo više od šest miliona jedinstvenih domena koji bi bili stvoreni u narednih 25 meseci. Microsoft je prijavio ove domene nadležnim registrima u zemljama širom sveta, tako da web sajtovi mogu biti blokirani i na taj način sprečeni da postanu deo Necurs infrastrukture”, rekao je Microsoft.
Pored toga, Microsoft je uz pomoć sudskih naloga dobio i kontrolu nad američkom infrastrukturom, koju Necurs koristi za distribuciju malvera i infekciju računara.
"Preuzimajući kontrolu nad postojećim web sajtovima i sprečavajući mogućnost registracije novih, značajno smo poremetili malver.”
Prvi put otkriven 2012. godine, Necurs je jedan od najplodonosnijih spam botneta u svetu koji inficira sisteme bankarskim malverima, kripto-malverima i ransomwareom, a zatim ih dodatno zloupotrebljava za slanje velike količine neželjene elektronske pošte novim žrtvama.
Da bi izbegao otkrivanje i zadržao se na inficiranim računarima, Necurs koristi rootkit u režimu kernela koji onemogućava veliki broj bezbednosnih aplikacija, uključujući Windows Firewall.
Necurs je 2017. počeo da širi Dridex i Locky ransomware brzinom od 5 miliona emailova na sat na računare širom sveta.
“Od 2016. do 2019. godine, to je bila najistaknutija metoda sajber-kriminalaca za isporuku neželjene pošte i malvera, odgovorna za 90% malvera koji su se širili po svetu elektronskom poštom”, naveli su istraživači BitSighta u svom izveštaju o ovom slučaju.
“Tokom 58 dana istrage, na primer, primetili smo da je jedan računar zaražen Necursom poslao ukupno 3,8 miliona spam emailova na više od 40,6 miliona potencijalnih žrtava”, saopštio je Microsoft.
U nekim slučajevima, napadači su čak počeli da ucenjuju žrtve i traže im otkup, tvrdeći da imaju saznanja o njihovim vanbračnim vezama i pretili da će poslati dokaze supružniku žrtve, porodici, prijateljima i saradnicima.
Indija, Indonezija, Turska, Vijetnam, Meksiko, Tajland, Iran, Filipini i Brazil su zemlje koje su najviše bile pogođene malverom Necurs.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



