





 Pratite nas preko RSS-a
Microsoft proverava tvrdnje da je hakovan, hakeri objavili ukradene podatke i izvorni kod
Vesti, 22.03.2022, 10:30 AM
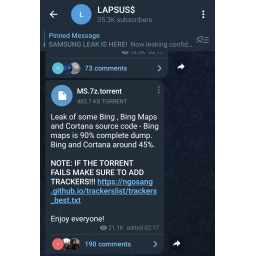
Hakerska grupa Lapsus$ tvrdi da je u njenim rukama izvorni kod za Bing, Cortanu i druge projekte koje je navodno ukrala sa Microsoftovog internog Azure DevOps servera.
U nedelju ujutru, grupa Lapsus$ je objavila skrinšot na svom Telegram kanalu koji navodno dokazuje da su hakovali Microsoftov Azure DevOp server. Dan kasnije, grupa je objavila torrent za 9 GB veliku 7zip arhivu sa izvornim kodom više od 250 projekata za koje grupa tvrdi da pripadaju Microsoftu. Grupa je rekla da torrent sadrži 90% izvornog koda za Bing i oko 45% koda za Bing Maps i Cortanu.
Zanimljivo je da su hakeri na skrinšotovima ostavili inicijale prijavljenog korisnika, omogućavajući Microsoftu da identifikuje i zaštiti kompromitovani nalog. Mada, to može značiti i da više nemaju pristup, i da se samo rugaju Microsoftu, kao što je grupa radila sa prethodnim žrtvama.
Istraživači bezbednosti koji su pregledali procurele fajlove, kažu da se izgleda zaista radi o izvornom kodu iz Microsofta.
Microsoft je rekao da su upoznati sa tvrdnjama hakera i da ih trenutno proveravaju.
Lapsus$ je hakerska grupa koja se bavi iznudom i koja kompromituje korporativne sisteme da bi ukrala izvorni kod, liste klijenata, baze podataka i druge vredne podatke. Zatim pokušavaju da od žrtava iznude milione dolara ucenjujući ih da će javno objaviti ukradene podatke.
Tokom proteklih nekoliko meseci, grupa Lapsus$ je preuzela odgovornost za brojne sajber napade na velike kompanije, što je potvrđeno u slučaju napada na kompanije NVIDIA, Samsung, Vodafone, Ubisoft i Mercado Libre. Za razliku od drugih grupa koje se bave iznudom a koje su aktuelne poslednjih meseci, Lapsus$ ne instalira ransomware na uređajima žrtava.
Većina njihovih napada do sada je bila usmerena na izvorni kod. Nije poznato kako hakeri provaljuju u repozitorijume, ali neki istraživači bezbednosti veruju da plaćaju insajderima za pristup. Ova teorija mogla bi biti tačna, jer je Lapsus$ ranije najavio da je spreman da kupi pristup mrežama od zaposlenih.
Međutim, sada je Lapsus$ objavio skrinšotove za koje tvrdi da su dokaz njihovog pristupa onome za šta tvrde da su Oktini interni veb sajtovi. Pošto je Okta platforma za autentifikaciju, ako je Lapsus$ hakovao kompaniju, hakeri bi to mogli da iskoriste kao odskočnu dasku za napade na klijente kompanije.
Lapsus$ trenutno ima više od 35.000 pretplatnika na svom glavnom Telegram kanalu i preko 8.000 na njihovom kanalu za ćaskanje. Grupa koristi Telegram kanale da najavi nova curenja informacija i napade i da razgovara sa svojim fanovima, jer se čini da uživaju u svojoj trenutnoj slavi.

Izdvojeno
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Pratite nas

Nagrade


Prijatelji



