





 Pratite nas preko RSS-a
Microsoft upozorava: Lažno upozorenje sa lažnim antivirusom
Vesti, 08.09.2010, 00:41 AM

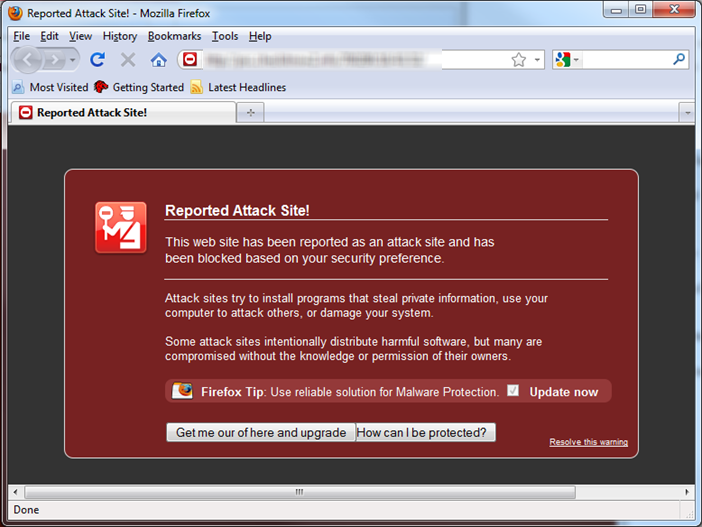
Microsoft je prošle nedelje upozorio korisnike da određeni kompromitovani sajtovi detektuju browser korisnika i potom ga upozoravaju na navodni napad štetnog programa nudeći mu pri tom mogućnost da nadogradi program za zaštitu od virusa. Radi se o malicioznom programu kojeg je Microsoft detektovao kao Rogue:MSIL/Zeven.
Problem je u tome što lažna strana sa upozorenjem veoma liči na legitimne strane koje se pojavljuju u browser-ima Internet Explorer, Chrome i Firefox onda kada korisnik dospe na sumnjivi sajt. Međutim, pažljiviji korisnici mogli bi da uoče jednu upadljivu razliku - naime, legitimne strane sa upozorenjem ne sadrže ponude za ažuriranje ili zaštitno rešenje. Ovo je tipičan napad koji se oslanja na tehniku društvenog inžinjeringa, a oni koji stoje iza ovoga računaju na poverenje koje korisnici imaju u browser-e koje koriste.
Kada korisnik nasedne na ovu prevaru pristankom da preuzme (download) ažuriranje, lažni antivirusni program pod nazivom Win7 AV se instalira na kompjuteru. Program izgleda prilično verodostojno, navodno skenira fajlove u računaru, upozorava da neki od programa treba da budu ažurirani, omogućava podešavanje podešavanja zaštite i privatnosti, ali ustvari on ne radi ništa od navedenog. Dodatno, kad završi sa skeniranjem, kao što je to i inače slučaj sa lažnim antivirusima, pronalazi brojne pretnje po bezbednost vašeg računara i na ovom mestu korisnik ponovo može da uoči da nešto nije u redu - reč 'threats' (pretnje) ovde je napisana netačno - 'threads'.
Kako bi se rešio nepostojećih pretnji, korisnik mora da kupi kompletnu verziju programa. Ako pristane na ovo, korisnik dospeva na web stranu koja liči na stranu Microsoft Security Essentials.
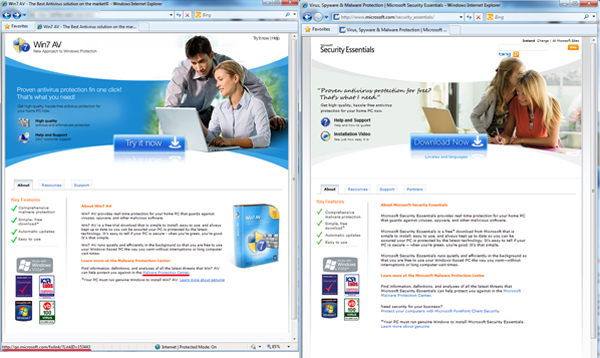
Levo - web strana lažnog antivirusa,
desno - legitimna strana Microsoft Security Essentials
Microsoft upozorava svoje korisnike da ne nasedaju na ovakve prevare i da imaju na umu da se njihov Microsoft Security Essentials može preuzeti besplatno.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



