





 Pratite nas preko RSS-a
Microsoft upozorava: lažno Zoom ažuriranje koristi se za napade na Mac korisnike
Vesti, 18.06.2026, 15:00 PM
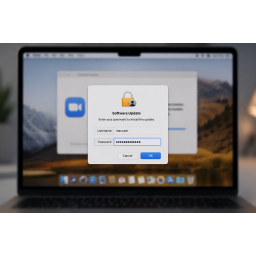
Microsoft je upozorio na novu kampanju severnokorejske hakerske grupe Sapphire Sleet koja koristi lažna Zoom ažuriranja za kompromitovanje Apple Mac računara i krađu osetljivih podataka.
Prema navodima kompanije, napadači se ne oslanjaju na ranjivosti u operativnom sistemu već na tehnike socijalnog inženjeringa kojima navode korisnike da sami pokrenu zlonamerne fajlove.
Kampanja počinje kontaktiranjem potencijalnih žrtava preko društvenih mreža i profesionalnih platformi, najčešće pod izgovorom poslovnih ponuda ili razgovora za posao.
Nakon uspostavljanja komunikacije, žrtvi se šalje fajl predstavljen kao Zoom SDK ažuriranje. Kada ga korisnik pokrene, otvara se legitimni macOS Script Editor, dok se u pozadini preuzimaju dodatne maliciozne komponente.
Napadači zatim instaliraju aplikaciju koja prikazuje lažni sistemski dijalog za unos lozinke. Prozor izgleda gotovo identično originalnim macOS bezbednosnim upozorenjima. Korisniku se prikazuje poruka da je za završetak ažuriranja potrebna lozinka, pa je mnogi unesu bez razmišljanja.
Ukoliko je lozinka ispravna, ona se odmah prosleđuje napadačima, dok se korisniku prikazuje poruka da je ažuriranje uspešno završeno.
Pored krađe lozinki, malver prikuplja podatke iz kripto novčanika, sačuvane lozinke iz pregledača, podatke o Telegram sesijama, SSH ključeve, Apple Notes i istoriju pretraživanja interneta.
Pored krađe podataka, Sapphire Sleet instalira dodatne backdoor komponente kako bi održao dugoročni pristup. Komponenta pod nazivom com.apple.cli služi za održavanje komunikacije sa serverima napadača i omogućava dugotrajan pristup kompromitovanom uređaju.
Microsoft navodi da kampanja prvenstveno cilja pojedince i organizacije povezane sa kriptovalutama, blokčejn projektima i investicionim fondovima.
Kompanija je o svojim nalazima obavestila Apple, koji je u međuvremenu ažurirao zaštitne mehanizme XProtect i Safari Safe Browsing kako bi blokirao infrastrukturu povezanu sa ovom kampanjom.
Stručnjaci korisnicima preporučuju da budu posebno oprezni sa skriptama, ažuriranjima i komandama dobijenim putem poruka, čak i kada izgledaju legitimno. Takođe se savetuje redovno menjanje lozinki sačuvanih u pregledačima, ažuriranje sistema i korišćenje hardverskih novčanika za čuvanje kripto imovine.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



