





 Pratite nas preko RSS-a
Microsoft upozorava na fišing napade sa 404 error stranica
Vesti, 20.08.2019, 11:30 AM
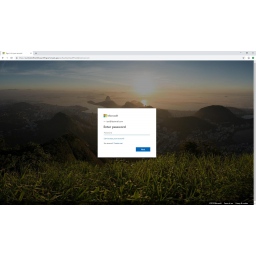
Microsoftovi istraživači otkrili su neobičnu fišing kampanju u kojoj se koriste prilagođene 404 stranice o grešci da bi se potencijalne žrtve prevarile da otkriju napadačima lozinke za svoje Microsoftove naloge.
Napadači registruju domen i umesto da naprave jednu fišing odredišnu stranicu na koju će preusmeriti žrtve, oni konfigurišu prilagođenu 404 stranicu koja prikazuje lažni obrazac za prijavu.
Ovo omogućava fišerima da imaju beskonačan broj URL-ova odredišnih fišing stranica koje se generišu pomoću jednog registrovanog domena.
“404 Not Found” stranica vam govori da je link na koji ste kliknuli neispravan ili da više ne radi, osim u slučajevima kada to nije slučaj“, kaže Microsoftov istraživački tim.
404 stranice koje ovi napadači koriste za prikupljanje lozinki žrtava savršeno su kamuflirane kao legitimne stranice za prijavu na Microsoftov nalog do najsitnijih detalja.
Svi linkovi na fišing stranici, uključujući one na dnu i one koje se koriste za pristup Microsoft nalogu i kreiranju novog, vode direktno na zvanične Microsoftove obrasce za prijavu, kako žrtve ne bi primetile prevaru.
Jedini elementi koji nedostaju na fišing stranici su link "Opcije prijavljivanja” iznad dugmeta "Dalje" i obaveštenja o kolačićima na vrhu stranice.
Obrazac za krađu lozinki osmišljen je za prikupljanje Microsoftovih email adresa, telefonskih brojeva ili Skype imena koje se šalju na hotelseacliff[.]com.
Nakon krađe podataka koje je dala žrtva, ona se preusmerava na pravi Microsoftov obrazac za prijavu, maskiran skraćenom URL adresom.
Iako je Microsoft već dodao URL-ove korišćene u ovoj kampanji na listu prijavljenih fišing sajtova, malvera, exploita i prevara Microsoft Defender SmartScreena, Google tek treba da ih preuzme i doda na svoju Safe Browsing crnu listu.

Izdvojeno
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
Pratite nas

Nagrade


Prijatelji



