





 Pratite nas preko RSS-a
Microsoft zabranjuje jednostavne i često korišćene lozinke
Vesti, 26.05.2016, 08:30 AM
Prošle nedelje na sajtu “The Real Deal” pojavio se oglas da se prodaje baza podataka sa 167 miliona email adresa i lozinki korisnika LinkedIna, a haker koji je objavio ovaj oglas tražio je za nju 5 bitcoina (oko 2200 dolara). Ispostavilo se da je reč o podacima koji su ukradeni u hakerskom napadu na LinkedIn koji se dogodio pre četiri godine. U to vreme baratalo se cifrom od 6 miliona ukradenih lozinki, ali je prošlonedeljni oglas otkrio prave razmere napada na LinkedIn 2012. godine.
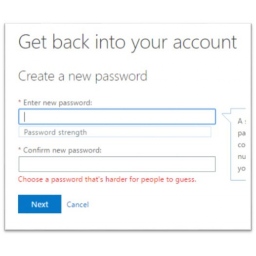
Posle ovog debakla LinkedIna, dobre vesti dolaze iz Microsofta, čiji je tim za zaštitu identiteta odlučio da zabrani upotrebu jednostavnih i često korišćenih lozinki koje hakeri lako mogu pogoditi ili koje su se nekada našle na listama sa kompromitovanim lozinkama.
“Najvažnija stvar koju treba da imamo na umu je da kada biramo lozinku biramo onu koja je jedinstvena i koju je zato teško pogoditi”, kaže Aleks Vajnert iz Microsoftovog Azure AD tima za zaštitu identiteta. “Mi ćemo vam pomoći da to uradite u Microsoft Account i Azure AD sistemu dinamičnom zabranom često korišćenih lozinki.” Vajnert je rekao da Microsoft radi na sličan način kao i hakeri - kad se kompromitovani podaci nađu na internetu, zaposleni u kompaniji ih dodaju bazi podataka. Podaci se obrađuju i dodaju listi zabranjenih lozinki koju kompanija koristi da bi sprečila korisnike da biraju lozinke koje su se već pojavile među kompromitovanim.
Osim toga, kompanija takođe koristi lozinke koje se mogu videti na njenim serverima i koje se koriste u brute-force napadima. Prema podacima koje je objavio Microsoft, dnevno se otkrije više od deset miliona napada na Microsoft Account i Azure Active Directory sisteme koji kompaniji obezbeđuju veliki uzorak zahvaljujući kome u Microsoftu znaju koje su lozinke najkorišćenije u brute-force napadima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



