





 Pratite nas preko RSS-a
Microsoft zatvorio IE 'Drive-By Download' propuste
Vesti, 31.03.2010, 15:18 PM
Microsoft je danas objavio celokupno ažuriranje Internet Explorer-a sa zakrpama za 10 bezbednosnih propusta, uključujući i 'drive-by download' ranjivost koja je već korišćena u napadima ('drive-by download' ili 'drive-by install' - download-ovanje i instalacija štetnog programa bez znanja korisnika).
Veoma važno MS08-018 ažuriranje „zakrpljuje“ ('patch'-uje) bezbednosne propuste koji mogu dovesti do napada izvršenjem koda na svim verzijama Microsoft-ovog popularnog browser-a, uključujući najnoviji Internet Explorer 8.
Iz biltena:
Najozbiljnije ranjivosti mogu omogućiti izvršenje koda ako korisnik učita posebno napravljenu Web stranu koristeći Internet Explorer. Korisnici čiji su nalozi konfigurisani tako da imaju manje korisničkih prava na sistemu manje su pogođeni od korisnika koji rade sa korisničkim pravima administratora.
Zakrpa dolazi pune tri nedelje posle pojave ciljanih 'drive-by download' napada koji su doveli do ubacivanja 'backdoor'-a na Windows kompjuteru nad kojim je preuzeta kontrola.
'Backdoor' omogućava napadaču izvođenje različitih funkcija na kompromitovanom sistemu, uključujući upload-ovanje i download-ovanje fajlova, izvršavanje fajlova i prekid već pokrenutih procesa.
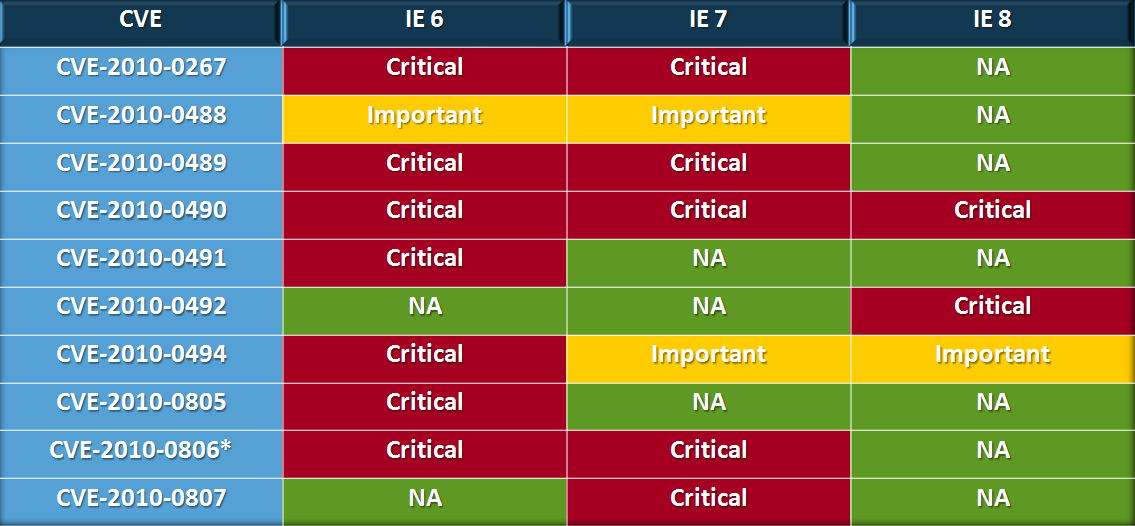
Na MSRC blogu je postavljen pojednostavljeni pregled deset ranjivosti za Internet Explorer-u 6, 7, i 8 i njihove ozbiljnosti .
Izvor: http://threatpost.com/en_us/blogs/microsoft-plugs-ie-drive-download-flaws-033010
---------
Vest preuzeta sa:
http://threatpost.com/

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



