





 Pratite nas preko RSS-a
Milion zaraženih računara u zombi mreži ZeroAccess rootkit-a
Vesti, 21.09.2012, 09:10 AM
Rootkit ZeroAccess je vrlo aktivan već neko vreme, špijunira korisnike zaraženih računara, krije se od antivirusa pokušavajući da ih isključi na računarima na kojima je prisutan, preusmerava pretragu korisnika na zlonamerne web lokacije, preuzima druge malvere na računare koje je zarazio i čeka komande od kriminalaca pod čijom je kontrolom.
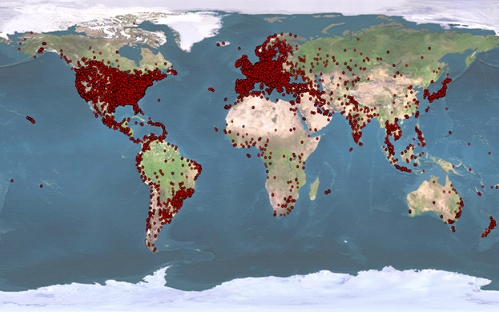
Računari zaraženi ovim malverom su porobljeni u P2P (peer-to-peer) bot (zombi) mrežu koja godinama raste i sada broji oko milion aktivnih zaraženih računara.
Najveći broj zaraženih računara se nalazi u SAD, Kanadi i zapadnoevropskim državama, iako ne postoji zemlja u svetu u kojoj ova bot mreža nema bar jedan “svoj” računar.
Ukoliko se koriste maksimalni kapaciteti ove bot mreže, ona dnevno može da zaradi oko 100000 dolara. Trenutno se ona koristi za prevare sa klikovima i Bitcoin “kopanje”.
Korisnici obično zaraze računar ZeroAccess rootkit-om prilikom poseta sajtovima koji hostuju exploit komplete, kada tragaju na internetu za lažnim genertorima ključeva, krekuju i preuzimju igrice, ili kada im je računar već zaražen malverom koji preuzima dodatne nove malvere.
Jedan od razloga zbog koga ova bot mreža i dalje raste je i taj što autori malvera ZeroAccess koriste Pay-Per-Install (plaćanje po instalaciji) partnerski program za distribuciju dropper-a, kažu u Sophos-u čiji su stručnjaci analizirali ovaj malver i njegovu bot mrežu. Oni savetuju korisnicima da odaberu dobro antivirusno rešenje za zaštitu svojih računara od ovog rootkit-a i drugih malvera i naravno da ga redovno ažuriraju.
Više detalja o malveru ZeroAccess i bot mreži možete pronaći u izveštaju koji je objavio Sophos.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



