





 Pratite nas preko RSS-a
Milionska zarada od lažnog antivirusnog softvera
Vesti, 17.06.2011, 12:00 PM
Ako pripadate grupi skeptičnih kada je reč o uspešnosti mnogo puta viđenih šema prevare sa lažnim antivirusnim softverom, možda će vam sledeća vest promeniti mišljenje.
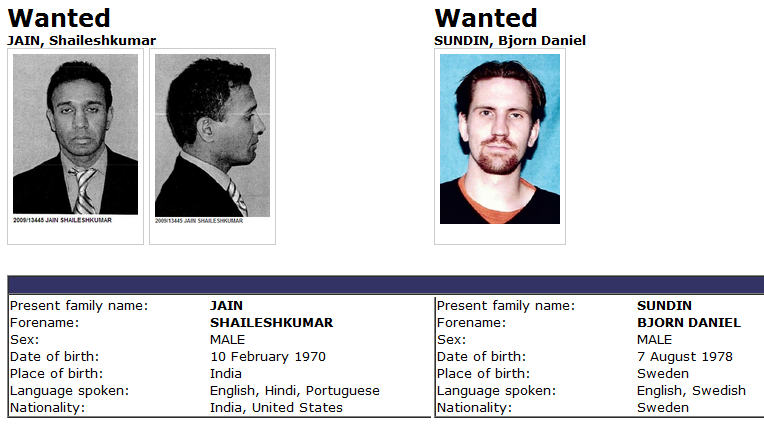
Prošle nedelje su američke vlasti zamrzle novčana sredstva na računu švajcarske banke koji pripada Semu Šaileškumaru, američkom državljaninu koji je zajedno sa Šveđaninom Bjornom Sundinom rukovodio poslovanjem Innovative Marketing Ukraine čije je sedište bilo u Ukrajini.
U trenutku kada su sredstva na računu zamrznuta, na njemu se nalazilo 14800000 dolara, a prepostavlja se da je to samo deo onoga što su vlasnicima IMU doneli zlonamerni programi kao što je lažni antivirusni softver "SystemDoctor".
SystemDoctor, kao i svi ostali slični programi, je naravno potpuno beskoristan, i kao i svaki softver ove vrste on pronalazi nepostojeće probleme u korisnikovom računaru koji mogu biti navodno rešeni onda kada korisnik plati licencu za program.
I Šaileškumar i Sundin su bekstvu i vlasti već izvesno vreme za njima tragaju. Njihova imena nalaze se i na poternici Interpola.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



