





 Pratite nas preko RSS-a
Mobilne aplikacije proizvođača automobila imaju ozbiljne bezbednosne propuste koji ugrožavaju bezbednost vozača
Vesti, 06.12.2022, 12:00 PM
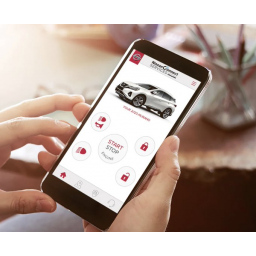
Mobilna aplikacija automobila može omogućiti hakerima da daljinski otključaju vozilo, upale ili ugase motor, pa čak i zatrube.
To su nalazi Sema Karija, istraživača bezbednosti i lovca na bagove, koji je istraživao ranjivosti koje bi, između ostalog, mogle da utiču na vozila Hyundai, Genesis, Nissan, Infiniti, Honda i Acura.
Kari i njegove kolege prvo su skrenuli pažnju na zvanične mobilne aplikacije koje koriste vlasnici Hyundai i Genesis vozila, a koje omogućavaju autentifikovanim korisnicima da pokrenu, zaustave, zaključaju i otključaju svoje automobile.
U nizu tvitova, Kari je pokazao kako je uspeo da iskoristi propuste u Hyundai aplikaciji da zaobiđe provere i daljinski otključa vozilo znajući samo email adresu vlasnika automobila, i da na kraju potpuno preuzime njegov nalog.
Kasnije se ispostavilo da isti rizik postoji i za vlasnike Genesis vozila.
Kari je o svom otkriću obavestio Hyundai i Genesis.
Portparol kompanije Hyundai je rekao da „osim Hyundai vozila i naloga koji pripadaju samim istraživačima, istraga je pokazala da niko drugi nije pristupio nijednom vozilu ili nalozima kupaca...“
Verovatno ohrabren otkrićem u vezi sa vozilima Hyundai i Genesis, Kari je nastavio da istražuje ranjivosti koje utiču na druge proizvođače, posebno na one koji su koristili SiriusXM Connected Vehicle Services telematsku platformu.
Kako je Kari objasnio, neovlašćena lica su mogla da šalju komande vozilima Nissan, Infiniti, Honda i Acura, znajući samo identifikacioni broj vozila (VIN).
Čak i ako određeni automobil više nije bio aktivno pretplaćen na SiriusXM, Kari je otkrio da je u stanju da ga prijavi na uslugu jednostavnim poznavanjem VIN-a, koji je obično vidljiv kroz vetrobran automobila.
Koristeći ovu tehniku, automobili se mogu daljinski zaustaviti ili pokrenuti, zaključati ili otključati, upaliti im se farovi ili zatrubiti. Čak i lični podaci vlasnika (ime, broj telefona, adresa i podaci o automobilu) mogu biti izvučeni bez dozvole.
Kari je primetio i da može da upiše ili ispiše vlasnike vozila iz usluge po želji.
Na sreću, kao odgovoran istraživač bezbednosti, Kari je obavestio relevantne proizvođače o ovom problemu, omogućavajući im da zakrpe ranjivost pre nego što detalji budu objavljeni.
Aplikacije bi trebalo da učine život vozača lakšim, ne smanjujući njihovu bezbednost. Ostaje nam da se nadamo da će proizvođači automobila o tome voditi računa u budućnosti.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



