





 Pratite nas preko RSS-a
Mozilla korisnicima Firefoxa najavila novo upozorenje o nesigurnoj HTTP vezi
Vesti, 28.11.2016, 11:00 AM
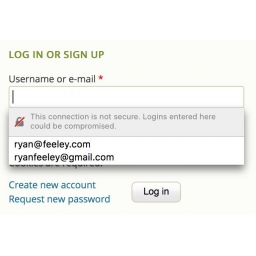
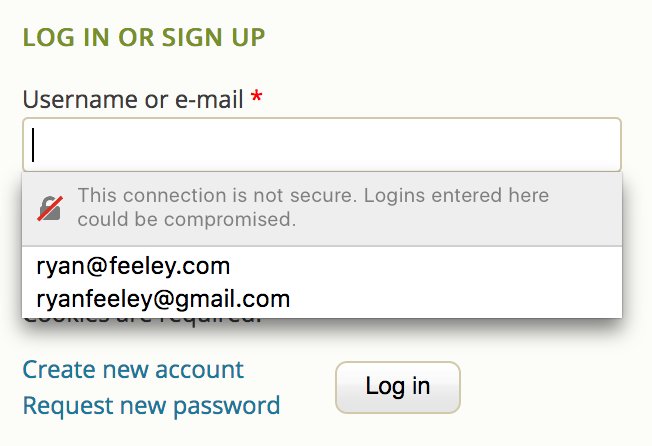
Inženjeri kompanije Mozilla pripremaju veoma nametljivo, ali korisno upozorenje koje će se prikazivati korisnicima Firefoxa kada budu pokušali da unesu korisnička imena, email adrese i lozinke preko nesigurne HTTP veze.
Rajan Fili, iz kompanije Mozilla, pokazao je na Twitteru kako bi trebalo da izgleda to upozorenje.
"Obavestićemo vas kada budete hteli da ukucate svoju lozinku na nesigurnu (HTTP) stranicu ili formu", napisao je Fili na Twitteru uz sliku upozorenja.
Upozorenje se pojavljuje u padajućem meniju login forme kada korisnik pokuša da unese lozinku na stranici koja nije učitana preko sigurne i šifrovane veze (HTTPS).
Upozorenje koje je najavio Fili mnogo je upadljivije nego ono koje Firefox sada prikazuje kada se korisnik nađe na nesigurnom sajtu a koje se sastoji od padajućeg panela koji se pojavljuje samo kada korisnik klikne na ikonu "ⓘ" koja se prikazuje na levoj strani adresne trake.
Firefox je bio prvi browser koji je upozoravao korisnike na nesigurne HTTP stranice. Ova funkcija je prvi put predstavljena u Firefox 44 Nightly.
Fili je na reakciju korisnika da je upozorenje koje glasi "Logins entered here could be compromised" suviše alarmantno odgovorio da bi tekst upozorenja mogao da bude i nešto drugačiji.
Dizajneri Mozillae su koristilli isti tekst kada su prvi put uveli ovo upozorenje o nesigurnoj vezi u Firefoxu 44 Nightly, ali su ga na kraju uklonili u stabilnoj verziji Firefoxa 44.
Ovakvo upadljivo upozorenje ima smisla s obzirom da se godinama zna da informacije koje se šalju preko HTTP veze mogu biti presretane na nekoliko načina.
To će i legitimne sajtove dovesti u neprijatnu poziciju ali je koristi za privatnost i bezbednost korisnika očigledna.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



