





 Pratite nas preko RSS-a
Na prodaju prvi 0 day exploit za ranjivost u Windows 8
Vesti, 02.11.2012, 07:41 AM
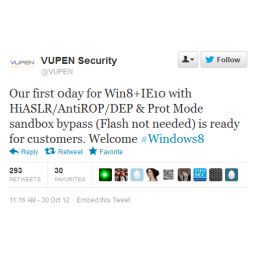
„Naš prvi 0day za Win8+IE10 sa zaobilaženjem HiASLR/AntiROP/DEP & Prot Mode sandboxa spreman je za kupce.“ Oglas koji većina ljudi ne bi razumela objavljen je na Twitteru sa naloga francuske kompanije VUPEN specijalizovane za pronalaženje bagova u softveru kompanija kao što su Microsoft, Adobe, Apple i Oracle.
Istraživači VUPEN-a poznati su po svom radu u sivoj zoni istraživanja kompjuterske bezbednosti i prodaji ranjivosti vladama, obaveštajnim agencijama i kompanijama ali i po tome da pojedinosti o otkrivenim ranjivostima ne prosleđuju proizvođačima softvera kojih se ta otkrića tiču. VUPEN zastupa stav da informacije koje oni prodaju mogu da pomognu kupcima da se odbrane od hakera ali u nekim slučajevima i da posluže za napade.
Ovoga puta VUPEN je otkrio bag u Windows 8, koji je objavljen prošle nedelje, kao i u novom Microsoft-ovom brauzeru Internet Explorer 10.
Dejv Forstrom, direktor Trustworthy Computing-a u kompaniji Microsoft, kaže da kompanijaohrabruje istraživače da učestvuju u programu koordinisanog otkrivanja ranjivosti i da time kompanija dobija na vremenu da ispravi propust u softveru pre nego što detalji o ranjivosti budu javno objavljeni.
Poruka objavljena sa VUPEN-ovog Twitter naloga u utorak implicira da ranjivost koju su otkrili istraživači kompanije može omogućiti hakeru da zaobiđe zaštitne mehanizme u Windows 8, uključujući i Address Space LayoutRandomization (ASLR), anti-Return Oriented Programming i DEP (data execution prevention).
Ukoliko bag bude potvrđen, njegovo otkriće nekoliko dana pošto je objavljen novi Windows ne bi bilo nimalo prijatno za Microsoft koji je svoj novi opertivni sistem najavljivao kao najbezbedniji do sada.
Tržište za VUPEN-ov 0 day exploit je ograničeno s obzirom da je Windows 8 objavljen nedavno, ali za sada nema ni potvrde da bag nije funkcionalan u starijim verzijama Micosoft-ovog opertivnog sistema. Cena ranjivosti za sada nije poznata jer VUPEN ne objavljuje takve podatke javno.

Izdvojeno
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje

Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Pratite nas

Nagrade


Prijatelji



