





 Pratite nas preko RSS-a
Napad kineskih vlasti na iCloud naloge kineskih korisnika
Vesti, 20.10.2014, 11:47 AM
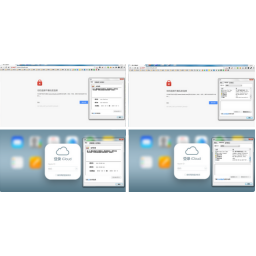
Direktor FBI Džejms Komi nije jedini predstavnik vlasti koji je zabrinut zbog enkripcije na Appleovom novom modelu iPhonea.
Zvanična isporuka najnovijeg iPhonea u Kini započela je u petak prošle nedelje, a enkripcija koju nudi novi iPhone mogla bi biti razlog zbog koga su kineske vlasti pokrenule takozvani “čovek u sredini” napad na Appleov iCloud.
Great Fire, grupa koja prati internet cenzuru u Kini, upozorila je da kineske korisnike čeka neprijatno iznenađenje kada budu pokušali da se povežu sa Appleovim iCloud servisom. Naime, pristup iCloudu iz Kine je trenutno blokiran, a korisnici se usmeravaju na lažni sajt koji izgleda kao Appleova stranica za prijavljivanje na nalog.
“Ovo je očigledno zlonamerni napad na Apple u pokušaju da se dobije pristup korisničkim imenima i lozinkama i samim tim svim podacima sačuvanima na iClodu kao što su poruke, fotografije, kontakti itd. Za razliku od nedavnog napada na Google, ovaj napad se odvija širom zemlje i poklapa se sa današnjim lansiranjem najnovijeg iPhonea u Kini. Dok su napadi na Google i Yahoo omogućili vlastima da vide kakvim informacijama Kinezi pristupaju na ovim dvema platformama, napad na Apple je drugačiji. Ako korisnici ignorišu bezbednosno upozorenje i unesu korisničko ime i lozinku, kineske vlasti će kompromitovati ove podatke”, upozorio je Great Fire.
Korisnici Firefoxa i Chromea će biti upozoreni na potencijalno opasnu lokaciju a pristup fišing stranici će biti blokiran, osim ako korisnici ignorišu upozorenje. Međutim, oni koji koriste Qihoo, najpopularniji browser u Kini, biće usmereni direktno na fišing stranicu bez ikakvog upozorenja.
Ovaj napad se oslanja na sertifikat koji su potpisali sami napadači i objavili početkom meseca za www.icloud.com.
Kineski korisnici ipak mogu sprečiti da podaci o njihovim iCloud nalozima završe u pogrešnim rukama. Napad cilja na jednu od mnogih iCloud IP adresa (23.59.94.46), tako da svi koji su usmereni na drugu IP adresu dolaze na pravi sajt. VPN servis takođe može omogućiti korisnicima pristup i prijavljivanje na pravi iCloud sajt.
Korisnici koji su aktivirali opciju dvostepene verifikacije nemaju razloga za brigu, jer je napadačima osim lozinke, čak i ako je ona kompromitovana, dodatno potreban i kod da bi pristupili nalogu.
U Great Fire smatraju da bi ovaj napad mogao imati neke veze i sa protestima u Hong Kongu i time kako se fotografije i video snimci dele u Kini.
Ipak, skoro je izvesno da postoji bar neki konflikt između kineskih vlasti i Applea u vezi nekih od karakteristika novog telefona, kažu iz Great Fire dodajući da su oni očekivali da kineske vlasti neće dozvoliti prodaju novog iPhonea.
Ironija je da je Apple pojačao enkripciju na novom iPhoneu da bi zaštitio korisnike od američke NSA. Međutim, kompanija je na taj način sprečila da to isto rade i kineske vlasti.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



