





 Pratite nas preko RSS-a
Napad malvera Shamoon na naftnu kompaniju Aramco izveden uz pomoć insajdera?
Vesti, 11.09.2012, 10:50 AM
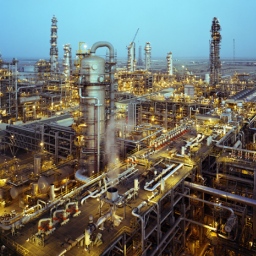
Napad malverom Shamoon koji je prošlog meseca pogodio nacionalnu naftnu kompaniju Saudijske Arabije Aramco izveden je uz pomoć insajdera, rekao je neimenovani izvor novinskoj agenciji Rojters.
Malver Shamoon (poznat i pod nazivom Disttrack) koji je aktiviran 15. avgusta dizajniran je tako da obriše delove MBR na svakom hard disku koga uspe da inficira, što je prouzrokovalo haos u mreži kompanije pogođenoj napadom malvera. Prema izveštajima, u napadu je oštećeno 30000 sistema naftne kompanije.
Odgovornost za napad preuzela je hakerska grupa “Cutting Sword of Justice” za koju mnogi pretpostavljaju da je proiranski orijentisana i da je reč o grupi hakera iz Sirije.
Kako izveštava Rojters, Aramco je sproveo istragu kako bi otkrio kako je malver dospeo u mrežu kompanije, a kako je rekao neimenovani izvor malver je neko uneo u kompaniju ili su korišćene informacije koje su napadači takođe mogli dobiti od nekog unutar kompanije.
Iako napad bez pomoći iznutra nije nemoguć, obim napada kao i brzina kojom se širila infekcija ukazuju da su napadači možda ipak imali pomoć iznutra.
Napadi koji se šire takvom brzinom kao što je to bilo u slučaju napada na Aramco su uglavnom karakteristični za kompjuterske crve, ali savremeni bezbednosni sistemi mogu značajno da uspore širenje malvera. Međutim, iz nekog razloga Shamoon je bio sposoban da zaobiđe ovakve zaštitne mehanizme što sugeriše da je napad bio koordinisan.
S obzirom da je reč o jednom od najvećih proizvođača nafte u svetu i to o nacionalnoj kompaniji zemlje koja je najveći izvoznik nafte u svetu, Aramco nije slučajna meta i napad na ovu kompaniju morao je imati političke ili ekonomske motive.
Slučajnost ili ne, Shamoon nije jedini ovakav malver koji briše podatke i koji je ove godine pogodio naftnu industriju Bliskog Istoka. Pre toga zabeleženi su napadi još misterioznijeg mmalvera nazvnog “Wiper”.
S obzirom da je Iran u prethodnom periodu bi često na meti organizovanih napada veoma kompleksnim malverima kao što su Stuxnet, Duqu, Flame i Gauss, postoje spekulacije da je Shamoon možda osveta Irana za ove napade.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



