





 Pratite nas preko RSS-a
Napadi malvera Fleercivet na korisnike Chromea
Vesti, 19.01.2017, 01:00 AM
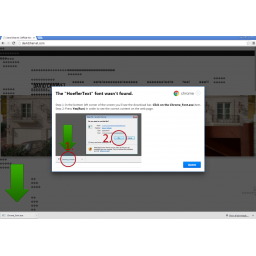
Korisnici Google Chromea trebalo bi da budu oprezni sa web sajtovima na kojima im se nudi da preuzmu paket ažuriranja fontova za browser, jer fajl koji će u tom slučaju preuzeti je najverovatnije malver.
Na ovo su upozorili stručnjaci kompanije Profpoint koji kažu da su u opasnosti samo korisnici Chromea na Windowsu, i to samo iz pojedinih zemalja, i samo ako posete kompromitovani sajt na koji ih upućuju rezultati pretrage.
Tehnika koju koriste napadači bazira se na kompromitovanim web sajtovima čijem izvornom kodu hakeri dodaju svoje skripte.
Ove skripte filtriraju dolazni saobraćaj i učitavaju još jednu malicioznu skriptu samo za korisnike Chromea na Windowsu.
Ova druga skripta će zameniti HTML tagove sa "& # 0" koji narušavaju sadržaj sajta i prikazuju "�" karaktere preko cele stranice.
Ovi karakteri se često sreću na web sajtovima i u softveru kada postoji problem sa prikazivanjem fontova i karaktera. Kriminalci prikazuju popup prozor u kome se korisniku saopštava da određeni font nije pronađen na njihovom uređaju, i da korisnik mora da preuzme i instalira paket ažuriranja fontova.
Da bi ovom obaveštenju dali legitimitet, popup je obeležen logom Google Chromea i ima slična obeležja koja se viđaju na zvaničnom sajtu Google Chromea.
Ovo se može videti na hakovanim web sajtovima, koji su deo EITest kampanje distribucije malvera.
Grupa koja stoji iza ove kampanje radi tako što kompromituje veliki broj web sajtova, obično WordPress ili Joomla, koristeći poznate bezbednosne propuste.
Oni rade tako što kradu male količine saobraćaja sa ovih sajtova i preusmeravaju korisnike na maliciozni payload.
EITest kampanja je prvi put primećena 2014., a tokom vremena menjali su se malveri koji su distribuirani, što ukazuje na to da grupa EITest iznajmljuje svoj izvor saobraćaja drugim sajber kriminalcima.
U većini slučajeva, saobraćaj se rentira onima koji koriste exploit alate, koji iskorišćavaju propuste u Flashu, Silverlightu, IE, i tako automatski instaliraju malvere na uređaje korisnika, a da korisnici pri tom ne primete da se nešto loše dešava.
Ovi napadi sa fontovima koji navodno nisu nađeni su drugačiji jer se oslanjaju na to da korisnici kliknu na dugme za preuzimanje, nešto što ne garantuje isti nivo uspešnosti infekcije kao kada se koriste exploit alati.
Iz Profpointa kažu da su paketi ažuriranja fontova koje korisnici preuzimaju u ovim napadima inficirani malverom Fleercivet, koji je umešan u prevare sa klikovima. On je odgovoran za klikove na reklame, od kojih kriminalci zarađuju.
Isti malver je reklamiran na forumima koji okupljaju sajber kriminalce početkom 2015. pod imenom Simby, a krajem 2015. i 2016. pod imenom Clicool.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



