





 Pratite nas preko RSS-a
Napadi na Mac računare trikovima za Windows računare
Vesti, 10.02.2017, 00:30 AM
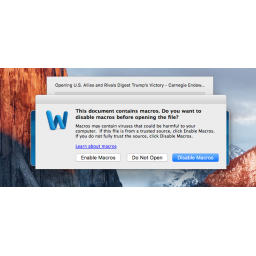
To što nisu često žrtve malvera, ne znači da se malveri nikada ne događaju korisnicima Mac računara, što dokazuju i dva slučaja koja su zabeležena ove nedelje.
U jednom slučaju malver za Mac OS koristi staru tehniku malvera za Windows - maliciozni Microsoft Word dokument i makroe. Kada korisnik Mac računara otvori dokument u Wordu koji je konfigurisan tako da dozvoljava makroe i ignoriše upozorenja, umetnuti makro automatski proverava da li radi zaštitni zid LittleSnitch. Zatim preuzima šifrovani payload, dešifruje ga pomoću hardkodovanog ključa i izvršava ga. Izgleda da je kod u makrou uzet iz open-source expolit frameworka za Mac, EmPyre. Sa sajta sa koga je preuziman, ovaj payload se više ne može preuzeti tako da je nemoguće reći šta on tačno radi.
Ipak, imajući u vidu da je kod sličan kodu EmPyre, malver bi mogao da špijunira korisnika preko web kamere, da krade lozinke i enkripcijske ključeve i pristupa istoriji pregleda u browseru.
Drugi slučaj koji su ove nedelje zabeležili stručnjaci firme Malwarebytes takođe se oslanja na stare Windows taktike koje podrazumevaju korišćenje prozora sa lažnim ažuriranjem inače legitimnog softvera. Na taj način korisnik preuzima maliciozni kod. Malver MacDownloader se predstavlja kao ažuriranje za Adobe Flash Player. Napadači računaju na to da će ljudi, da bi se otarasili dosadnog obaveštenja o ažuriranju ili odbaciti ažuriranje ili pristati da ažuriraju softver.
Na taj način korisnici daju malveru zeleno svetlo za krađu korisničkih imena i lozinki, i prikupljanje privatnih, osetljivih podataka koji se šalju napadačima. Iako je ovaj napad nešto sofisticiraniji od onog prvog, on je i dalje prilično primitivan u poređenju sa onim sa čim se susreću korisnici Windowsa.
Napadači računaju na one koji će kliknuti na link da bi ažurirali Flash Player sa web sajta i pokrenuti preuzeti fajl. Iako je mnogo puta rečeno, izgleda da mora biti rečeno još milion puta - ako želite da preuzmete neki softver ili softversko ažuriranje, uradite to na sajtu proizvođača. Isto važi za linkove na koje ste kliknuli i koji vas vode do stranica na kojima se od vas traži da unesete korisničko ime i lozinku - uvek sami otkucajte adresu sajta, ne otvarajte linkove u emailovima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



