





 Pratite nas preko RSS-a
Napadi na korisnike Windows-a i OS X: Ažurirajte Flash bez odlaganja
Vesti, 11.02.2013, 06:45 AM
Adobe je vanredno objavio ažuriranje za Flash koje rešava problem dve kritične ranjivosti (CVE-2013-0633 i CVE-2013-064) koje se aktivno koriste u napadima na računare sa Windows -om i OS X i pozvao korisnike da što pre preuzmu zakrpu.
U napadima na OS X koristi se maliciozni sadržaj hostovan na web sajtovima a meta exploit-a je Flash Player u Firefox-u ili Safari-ju, dok se korisnicima Windows-a šalje Microsoft Word dokument u prilogu emaila koji sadrži maliciozni Flash sadržaj.
Adobe je takođe najavio da namerava da novom izdanju Flash Player-a doda zaštitu od malicioznog Flash sadržaja u MS Office dokumentima.
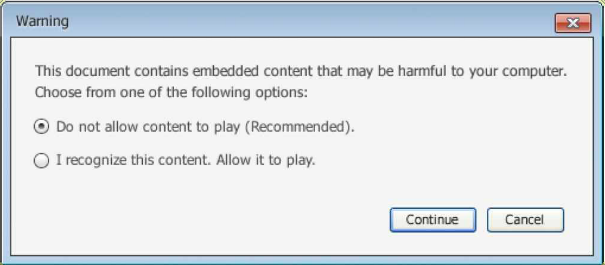
Naime, da bi se zaštitili korisnici Office 2008 i starijih verzija, nova verzija Flash Player-a će pre pokretanja Flash sadržaja najpre proveravati verziju MS Office-a. Ako se Flash Player pokreće unutar verzije MS Office-a koja je starija od Office 2010, Flash Player će od korisnika tražiti dozvolu pre pokretanja Flash sadržaja. Ako korisnik otvori dokument sa malicioznim Flash sadržajem, maliciozni sadržaj se neće odmah pokrenuti i dovesti do infekcije računara. Traženje dozvole od korisnika za pokretanje sadržaja sa preporukom da se sadržaj ne pokreće jer može biti štetan za računar, zahtevaće od napadača dodatni napor i primenu neke od tehnika društvenog inženjeringa kako bi se ubedio korisnik da otvori Flash sadržaj.
Naime, MS Office 2010 ima Protected Mode sandbox koji ograničava privilegije sadržaja unutar dokumenta. Ako dokument dolazi sa interneta ili iz Untrusted Zone, Protected View će sprečiti automatsko pokretanje Flash saržaja. Starije verzije MS Office nemaju ovu sandbox zaštitu pa su privlačna meta za napadače.
Korisnici koji nisu omogućili automatsko ažuriranje Flash-a mogu ga preuzeti odavde.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



