





 Pratite nas preko RSS-a
Napadnuto 10000 kompjutera sa Windows XP
Vesti, 02.07.2010, 00:36 AM
Ranjivost u Windows Help and Support Center (CVE-2010-1885) o kojoj smo vas ranije obavestili a koju je početkom juna obelodanio Google-ov stručnjak za bezbednost Tavis Ormandy aktivno se iskorišćava u napadima koji se ubrzano šire.
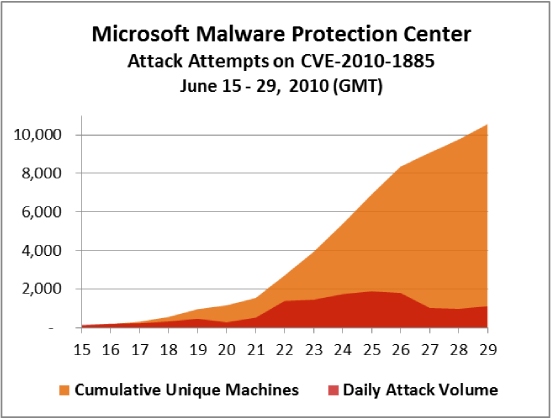
U postu objavljenom na Microsoft's Malware Protection Center Blog-u, navodi se da su od 15. juna kada je prvi put uočeno iskorišćavanje ove ranjivosti do 30. juna registovani napadi na ovu ranjivost na 10000 kompjutera.
Najveći broj pogođenih kompjutera je iz SAD, Rusije, Portugalije, Nemačke i Brazila. Najveća koncentracija napada (broj napadnutih kompjutera u odnosu na broj sistema nad kojima se vrši monitoring) je u Portugaliji i Rusiji.
Grafikon ispod pokazuje hronologiju povećanja broja napada:
Metodolologija napada počiva na naizgled automatizovanim, nasumično generisanim html i php stranama koje hostuju exploit, kojeg sajber-kriminalci koriste za download-ovanje malicioznih programa kao što su virusi, Trojanci i Obitel, štetani program koji download-uje druge štetne programe.
U Microsoft-ovom security advisory objavljenom 10. juna navedeno je nekoliko načina za isključivanje Windows Help Center Protocol (HCP).

Izdvojeno
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Google upozorava: Hakeri sve češće ciljaju AI alate za pisanje koda

Sve veća upotreba AI alata za pisanje koda stvorila je novu metu za sajber napade. Google Threat Intelligence Group (GTIG) upozorava da napadači sve... Dalje
Hakeri mogu da prisluškuju korisnike preko LG televizora čak i u standby režimu

Pametni televizori odavno nisu samo uređaji za gledanje programa. Povezani su na internet i kućnu mrežu, imaju aplikacije, reklamne sisteme, a neki... Dalje
Haker uz pomoć AI agenata izveo ransomware napad za samo 10 sati i žrtvi ostavio bezbednosni izveštaj

Ransomware napadač uspeo je da za manje od deset sati prodre duboko u mrežu jedne kompanije koristeći AI agente za automatizovanje velikog dela nap... Dalje
Kad promena lozinke ne pomaže: novi phishing napad omogućava hakerima trajni pristup nalogu

Hakeri koriste novu phishing tehniku pod nazivom „OAuth consent phishing“, kojom mogu da dobiju dugotrajan pristup nalozima žrtava bez kr... Dalje
Pratite nas

Nagrade


Prijatelji



