





 Pratite nas preko RSS-a
Naredne verzije Firefox-a će automatski blokirati sve dodatke osim onih koji budu na ''beloj listi''
Vesti, 05.03.2014, 07:25 AM
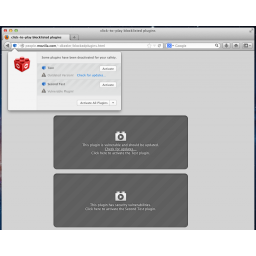
Mozilla je u januaru prošle godine najavila da planira da svi dodaci za Firefox budu u režimu “Click to Play” u dodeljenim podešavanjima, što znači da bi korisnici morali da kliknu na dodatak ako je njegovo aktiviranje neophodno da bi se pogledao sadržaj.
Mozilla-in browser koristi nešto manje od trećine korisnika interneta tako da je razumljivo zbog čega je njihova bezbednost prioritet kompanije.
Da bi poboljšala stabilnost, bezbednost i performanse Firefox-a, Mozilla je najavila Click to Play u narednim verzijama browser-a, u kojima će ranjivi plugin-ovi kao što je Java biti blokirani. Razlog za promenu je to što su, kako kažu iz Mozilla-e, dodaci značajan uzrok loših performansi i pucanja programa, ali i izvor sigurnosnih propusta.
Click to Play blokira automatsko izvršenje dodataka. To može biti iritantno za korisnike pa da bi se sprečilo da svi dodaci budu po default-u blokirani, Mozilla je sada najavila belu listu odobrenih plugin-ova.
"Omogućavajući korisnicima da odluče koji sajtovi treba da koriste dodatke, Firefox će im pomoći da se zaštite i da browser radi glatko", kaže Bendžamin Smedberg iz Mozilla-e.
Rok za prijavljivanje dodataka za belu listu ističe 31. marta, ali blokiranje dodataka neće započeti pre verzije Firefox 30.
Dakle, programeri dodataka imaju manje od mesec dana da podnesu zahtev za stavljanje dodatka na belu listu, što će ih izuzeti iz promena i omogućiti da njihovi dodaci funkcionišu i bez korisničke interakcije.
Adobe Flash je stavljen na belu listu a Mozilla-in tim blisko sarađuje sa kompanijom Adobe da bi se korisnici Firefox-a zaštitili od sigurnosnih problema i nestabilnosti browser-a.
Sa druge strane Java plugin je izostavljen sa bele liste zbog stalnih problema sa bezbednošću i sporih performansi.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



