





 Pratite nas preko RSS-a
Narodna banka Srbije: ''Nije bilo nikakvog ''sajber napada''
Vesti, 26.05.2017, 10:30 AM
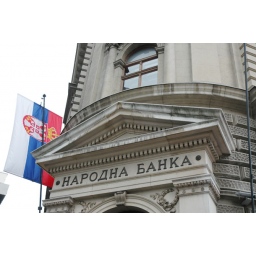
Narodna banka Srbije nije pretrpela nikakav "sajber-napad" i njen IKT sistem funkcioniše nesmetano i bez ikakvih poteškoća i nije bio ni u jednom trenutku ugrožen, rečeno je juče Tanjugu u centralnoj banci Srbije.
Ipak, u NBS su potvrdili Blicu da je bilo pokušaja krivičnog dela.
Povodom informacije koju su objavili pojedini mediji da je NBS bila žrtva "sajber-prevare" u kojoj je oštećena za 175.500 evra, iz centralne banke kažu da je "određenim aktivnostima došlo do pokušaja da se izvršenjem krivičnih dela nanese materijalna šteta Zavodu za izradu novčanica i kovanog novca u Topčideru, koji posluje u sklopu NBS, a povodom plaćanja po osnovu faktura inodobavljaču". Iz centralne banke Srbije ističu da su nadležne organe blagovremeno obavestili o ovom pokušaju prevare.
"Navedeni slučaj ne treba dovoditi ni u kakvu vezu s nedavnim globalnim sajber napadom koji je pogodio više desetina država i na desetine hiljada računara u javnom sektoru tih država", navodi NBS.
Iz NBS poručuju da u ovom trenutku nisu u stanju da pruže bliže informacije u cilju neometanog vođenja istrage.
Prema pisanju medija, Narodna banka Srbije je navodno nedavno otkrila prevaru u kojoj je oštećena za 175.500 evra. Prevara je izvedena korišćenjem lažnog email naloga i falsifikovanih isprava. Centralna banka je ovaj slučaj prijavila tužilaštvu, posle čega je odmah pokrenuta istraga u koju su se uključili Ministarstvo unutrašnjih poslova, Uprava za sprečavanje pranja novca i Interpol.
Sagovornik Blica upućen u slučaj kaže da se prevara dogodila 26. aprila i da je za prevaru korišćena modifikovana elektronska adresa.
"26. aprila Narodna banka Srbije je dobila nove instrukcije za plaćanje. Naime, umesto sa adrese koja se završava sa @opsecsecurity.com, NBS je stigao mejl u kome je izmenjeno jedno slovo. U njemu je navedeno da NBS obavi plaćanje hologramske folije preko računa u poljskoj Bank BGZ BNP Paribas SA, a na račun kompanije „OpSec Security Limited“, navodi izvor Blica.
Hologramsku foliju, inače, naručuje Zavod za izradu novčanica i kovanog novca koji posluje u okviru centralne banke. Ova folija se koristi za stavljanje specifične hologramske zaštite na novčanice, lične karte, pasoše i slične dokumente.
Prema rečima sagovornika Blica, u ovaj slučaj uključen je i Interpol koji pokušava da zamrzne novčana sredstva koja je NBS uplatila na lažni račun, dok banka čini sve da ih vrati, a srpski istražni organi intenzivno rade na identifikaciji prevaranata.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



