





 Pratite nas preko RSS-a
Nekada ozloglašeni, pa zaboravljeni hakerski alat Blackhole se ponovo koristi u napadima
Vesti, 20.11.2015, 00:30 AM
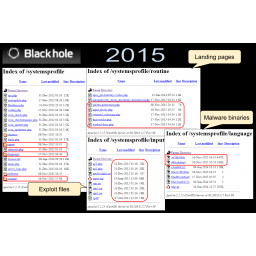
2013. godine exploit alat Blackhole je bio jedna od najopasnijih pretnji na internetu, koja je bila odgovorna za infekciju miliona računara i punjenje džepova sajber kriminalaca koji su, prema nekim procenama, od ovog alata zaradili više od 2 miliona dolara.
U oktobru te godine ruske vlasti su uhapsile hakera koji je na internetu koristio nadimak Paunch, kao i 12 drugih osoba osumnjičenih da su bili njegovi saradnici.
Ubrzo posle hapšenja izvorni kod Black Hole alata je procureo na internetu, posle čega je zabeležena njegova povećana upotreba, ali ne zadugo. S obzirom da je izvorni kod alata bio dostupan, proizvođači antivirusa mogli su da zaustave njegove aktivnosti.
Kako više nije bilo nikog ko bi razvijao kod exploit alata, sajber kriminalci su polako odustajali od njega i okretali se drugim alatima kao što su Magnitude, Angler, Neutrino i Nuclear.
Zato je veliko iznenađenje otkriće istraživača iz kompanije Malwarebytes da se Blackhole ponovo koristi u drive-by napadima sa kompromitovanih sajtova.
Istraživači su primetili Java i PDF exploite koje nisu videli godinama. Analizirajući napad, bili su iznenađeni kada su shvatili da je u pitanju čuveni Blackhole.
U drive-by download napadima koje su u Malwarebytes primetili koristi se originalni Blackhole, pa čak i stari PDF i Java exploiti. Jedina razlika je maliciozni payload koji je novi i koji ima malu stopu detekcije na VirusTotalu.
Iako se koriste stari exploiti, istraživači kažu da verovatno još uvek ima ranjivih računara koji mogu biti kompromitovani.
Pored toga, autor ovog izdanja Blackhole alata koristi nove stranice na koje se preusmeravaju korisnici, tako da je moguće da će biti još novina u budućnosti.
Za sada nije jasno zašto se stari exploit alat koristi u napadima kada stopa infekcije ne može biti naročito velika, s obzirom da se koriste zastareli exploiti.
Prepostavka istraživača je da s obzirom da je izvorni kod javan, reč je o besplatnoj platformi koja može biti nadograđena i ažurirana.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



