





 Pratite nas preko RSS-a
Nemačka upozorila svoje građane da Kinezi koriste LinkedIn profile za sajber špijunažu
Vesti, 12.12.2017, 09:00 AM
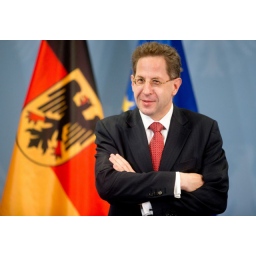
Kina koristi lažne LinkedIn profile kako bi prikupila informacije o nemačkim zvaničnicima i političarima, saopštila je nemačka obaveštajna agencija (BfV).
Agencija tvrdi da je kineska obavještajna služba koristila LinkedIn za ciljanje najmanje 10000 Nemaca, verovatno da bi ih angažovala kao saradnike. Kinezi su za ovu svrhu navodno koristili niz lažnih profila.
Direktor BfV-a Hans-Georg Masen je izjavio da je ovo pokušaj Kineza da se infiltriraju u parlament, ministarstva i vladine agencije.
Kina je u prošlosti negirala slične tvrdnje o sajber-špijunaži, ali za sada još uvek nije odgovorila na optužbe koje su stigle iz Nemačke.
BfV je otkrila osam najaktivnijih profila koji su korišćeni za kontaktiranje nemačkih korisnika LinkedIna. Oni su osmišljeni tako da budu privlačni drugim korisnicima i promovišu mlade kineske profesionalce koji zapravo ne postoje. Jedan od naloga je "Allen Liu", navodni menadžer ljudskih resursa a drugi "Lily Vu", koja navodno radi u jednoj neprofitnoj organizaciji koja se bavi istraživačkim radom u istočnoj Kini. BfV tvrdi da su oba naloga lažna.
BfV je zabrinuta što kineska obaveštajna služba koristi ovaj metod za regrutovanje političara visokog ranga kao doušnika.
Agencija je zatražila do korisnika koje su kontaktirali sa sumnjivih naloga da joj se jave.
Prošle godine, BfV je saopštila da je otkrila "sve agresivnije pokušaje sajber-špijunaže", uključujući i "intenzivirane" pokušaje uticaja na septembarske parlamentarne izbore.
Agencija je saopštila i da je hakerska grupa poznata kao "Fancy Bear" ili APT28 posebno aktivna i da je verovatno kontroliše Rusija.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



