





 Pratite nas preko RSS-a
Nova ClickFix prevara: Lažni AnyDesk širi malver MetaStealer
Vesti, 04.09.2025, 10:00 AM
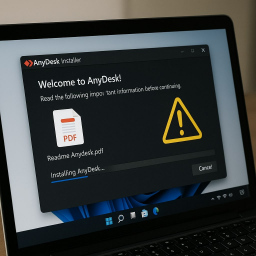
Istraživači sajber bezbednosti iz Huntress-a otkrili su novu kampanju koja koristi novu ClickFix tehniku za širenje malvera MetaStealer. Napadači koriste lažni instalacioni fajl AnyDesk-a i Windows pretragu da zaobiđu sigurnosne mehanizme i prevare korisnike.
Klasična ClickFix tehnika ubeđuje korisnike da reše nepostojeći problem kopiranjem i lepljenjem komande u Windows Run dijalog na svom računaru.
U ovoj kampanji, istraživači su primetili upotrebu druge tehnike, nazvane „FileFix“, koja umesto Run dijaloga koristi Windows File Explorer. Na taj način napadači uspevaju da aktiviraju skrivene funkcije i plasiraju maliciozne fajlove, zaobilazeći standardne zaštite.
Napad počinje kada osoba, koja na internetu traži AnyDesk, dospe na lažni veb sajt. Sajt prikazuje lažnu CAPTCHA verifikaciju, nalik Cloudflare proveri. Kada žrtva klikne na dugme „Verify“, veb sajt aktivira skrivenu funkciju u operativnom sistemu Windows koja pokreće Windows File Explorer sa posebnim upitom za pretragu. Računar se povezuje sa serverom kojim upravljaju hakeri, i preuzima se fajl Readme Anydesk.pdf. Kada se fajl otvori, istovremeno se preuzima legitimna aplikacija AnyDesk kako bi se izbegla sumnja i tiho instalira MetaStealer.
Malver MetaStealer je dizajniran da krade osetljive informacije. Nakon uspešne infiltracije ciljanog uređaja, može prikupiti podatke za prijavu, ukrasti fajlove sa računara, pa čak i preuzeti informacije iz kripto novčanika.
Kampanja je izgleda deo trenda „fix“ prevara koje kombinuju legitimne softverske funkcije sa društvenim inženjeringom kako bi se zaobišle tradicionalne odbrane. Ovo ukazuje na važnost edukacije korisnika kako bi se ljudima pomoglo da uoče ove prevare.
Kako se zaštititi?
» Preuzimajte softver isključivo sa zvaničnih sajtova.
» Obratite pažnju na URL adrese i proveravajte da li su lažne.
» Ako vas sajt navodi da kopirate ili pokrećete neobične komande - prekinite proces.
» Koristite antivirusni softver.

Izdvojeno
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje
Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Google upozorava: Hakeri sve češće ciljaju AI alate za pisanje koda

Sve veća upotreba AI alata za pisanje koda stvorila je novu metu za sajber napade. Google Threat Intelligence Group (GTIG) upozorava da napadači sve... Dalje
Hakeri mogu da prisluškuju korisnike preko LG televizora čak i u standby režimu

Pametni televizori odavno nisu samo uređaji za gledanje programa. Povezani su na internet i kućnu mrežu, imaju aplikacije, reklamne sisteme, a neki... Dalje
Pratite nas

Nagrade


Prijatelji



