





 Pratite nas preko RSS-a
Nova vrsta phishing napada koristi kartice (tab) u browser-ima
Vesti, 26.05.2010, 00:12 AM
Nova vrsta phishing napada koristi pretraživanje u tab-ovima browser-a i omogućava napadaču da koristi script pokrenut u jednom tab-u kako bi potpuno promenio sadržaj u drugom tab-u. Napad, kojeg je demonstirao Aza Raskin iz Mozilla-e, može biti korišćen za ciljane napade na korisnike određenih banaka, Webmail servisa ili kompanija koje rade sa kreditnim karticama.
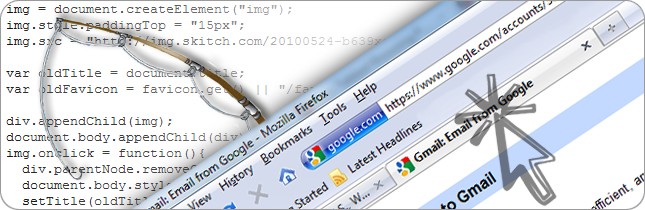
Novi oblik phishing napada se oslanja na posetu korisnika sajtu na kome se nalazi štetan script a kojeg kontroliše napadač. Kada korisnik poseti sajt, napadačev kod otkriva koji su drugi tab-ovi koji su otvoreni u korisnikovom browser-u i proverava koji od njih korisnik nije posetio izvesno vreme. JavaScript kod potom menja favicon tog tab-a i sadržaj strane koja potom izgleda onako kako napadač odabere.
A New Type of Phishing Attack from Aza Raskin on Vimeo.
U Raskinovom primeru koji je uključio i njegov sajt, kod menja stranu u Gmail login stranu. Međutim, napadač lako može odabrati da izvede napad koristeći pri tom login stranu ''Bank of America'' ili drugog sajta koji će omogućiti pristup veoma vrednim identifikacionim podacima za logovanje.
„Kada se vrati na lažni Gmail tab, korisnik će videti standardnu Gmail login stranu, i pretpostavljajući da je odjavljen, pružiće svoje identifikacione podatke potrebne za logovanje. Napad hvata žrtvu na uočene nepromenljive tab-ove,“ piše Raskin na svom blogu.
Raskin pretpostavlja da tehnika može biti korišćena u brojnim različitim scenarijima napada, uključujući i kombinaciju sa drugim taktikama kao što je prekopavanje po keširanim CSS fajlovima kako bi bili targetirani klijenti određenog servisa ili finansijske institucije.
„Na primer, možete otkriti da li je posetilac korisnik Facebook-a, klijent Citibank, korisnik Twitter-a, itd., i zatim zameniti stranicu odgovarajućim login ekranom i favicon-om na zahtev,“ kaže Raskin. „Još gore, postoje različiti metodi da saznate da li je korisnik trenutno ulogovan na servis. Ove metode idu od izbor tajminga napada na momenat učitavanja slika, do uočavanja gde dolazi do greške prilikom učitavanja HTML web strane u script tag-u. Onda kada znate na koji je servis korisnik trenutno ulogovan, napad postaje još efikasniji.“
Preuzeto sa

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



