





 Pratite nas preko RSS-a
Nova zaštita za Google Chrome od štetnih izvršnih fajlova
Vesti, 06.04.2011, 12:01 PM
Google testira novi funkciju za Chrome koja će upozoravati korisnike prilikom pokušaja preuzimanja potencijalno štetnih izvršnih fajlova. Ova funkcija je ekstenzija postojećeg mehanizma za zaštitu bezbednosti integrisanog u Chrome i Safe Browsing API a korisnicima će biti dostupna od ove godine.
Nova funkcija upozorenja korisnika o štetnim izvršnim fajlovima se oslanja na podatke koje Google prikuplja i objavljuje u Safe Browsing API, koji koristi većina većih browser-a, uključujući i Firefox i Safari. Iz kompanije Google kažu da novi zaštitini mehanizam znači pomoć i zaštitu korisnika od sajtova čiji posetioci treba na prevaru da preuzmu štetne fajlove koji se prezentuju kao legitiman sadržaj.
Kompanija je trenutno u fazi testiranja ove funkcije u okviru male grupe korisnika Google Chrome-a, a plan je da kasnije, u toku godine, ona bude dostupna i ostalim korisnicima.
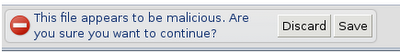
“Upozorenje će biti prikazano za svako preuzimanje sa URL adrese koja se poklapa sa najnovijom listom zlonamernih veb sajtova objavljenih u okviru Safe Browsing API. Nova funkcija je u skladu sa pravilima privatnosti koje koristi Safe Browsing funkcionalnost. Na primer, ta funkcija ne omogućava Google-u ograničenje URL adresa koje posećujete,” kaže se u postu na kompanijskom blogu.
“Otpočeli smo sa eksperimentalnom fazom sa pretplatničkom grupom naših korisnika koji su prijavili na Chrome-ov razvojni kanal, i nadamo se da će ova funkcija biti dostupna svim korisnicima sa sledećom verzijom Google Chrome-a. Nadamo se da će ova funkcija poboljšati online iskustva naših korisnika i pomoći da internet bude bezbednije mesto.”
Mnogi fišing sajtovi (vidi u Rečniku: phishing) i lažni antivirusni programi (vidi u Tekstovi o zaštiti: Lažni antivirusi) koriste tehnike od kojih Google pokušava da zaštiti korisnike uvođenjem novog sistema upozorenja, sugerišući im da je potrebno da preuzmu zaštitna ažuriranja ili novi digitalni sertifikat ili plug-in za browser kako bi mogli da nastave sa nekom započetom aktivnošću. Ukoliko novi sistem upozorenja proradi kako se očekuje, to bi moglo biti od pomoći u sprečavanju infekcija štetnim programima kao i u prevenciji drugih vrsta napada.
Zvaničnici u kompaniji kažu da će početno testiranje preuzimanja štetnih izvršnih fajlova biti samo za izvršne Windows-ove fajlove, ali da se kasnije može očekivati proširenje funkcije i na druge fajlove.

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



