





 Pratite nas preko RSS-a
Novi 0-day Flash Player se koristi u napadima na korisnike Windowsa
Vesti, 05.02.2018, 01:00 AM
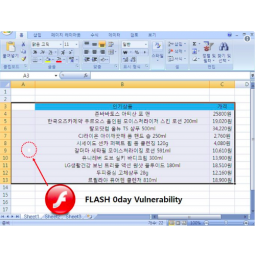
Još jedan razlog za deinstalaciju Adobe Flash Playera je novi 0-day Flash Player exploit koji koriste severnokorejski hakeri.
Tim za reagovanje u vanrednim situacijama Južne Koreje (KR-CERT) objavio je u sredu upozorenje o do sada nepoznatom bezbednosnom propustu u Flash Playeru koji severnokorejski hakeri koriste u napadima na korisnike Windowsa u Južnoj Koreji.
Simon Čoi iz firme Hauri iz Južne Koreje je vest o napadima objavio na Twitteru, rekavši da severnokorejski hakeri koriste 0-day exploit protiv Južnokoreanaca od novembra 2017. godine.
Čoi nije podelio ni malver ni detalje o ranjivosti, ali je rekao da su napadi u kojima se koristi novi Flash exploit usmereni na korisnike u Južnoj Koreji koji se bave istraživanjem Severne Koreje.
Adobe se u sredu oglasio ovim povodom, Kompanija je saopštila da je reč o propustu CVE-2018-4878 u Flash Playeru koji može dovesti do daljinskog izvršavanja koda.
Kritična ranjivost utiče na Adobe Flash Player verziju 28.0.0.137 (28.0.0.137 je aktuelna verzija Flasha) i ranije verzije za:
-
Desktop Runtime (Win/Mac/Linux)
-
Google Chrome (Win/Mac/Linux/Chrome OS)
-
Microsoft Edge i Internet Explorer 11 (Win 10 i 8.1)
"Adobe zna za izvještaje da se CVE-2018-4878 koristi u napadima i to u ograničenim ciljanim napadima na korisnike Windowsa", kažu iz kompanije. "Ovi napadi koriste Office dokumente sa ugrađenim Flash zlonamernim sadržajem distribuiranim putem emaila. Adobe se rešiti ovu ranjivosti u izdanju planiranom za 5. februar."
Da bi iskoristili ranjivost, napadači treba da prevare žrtve da otvore Microsoft Office dokumente, web stranice ili spam poruke koje sadrže zlonamerno napravljeni Adobe Flash. Ako uspeju u tome, napadači mogu preuzeti kontrolu nad pogođenim računarima.
Čoi je objavio snimak ekrana koji pokazuje da se 0-day exploit isporučuje preko zlonamernih Microsoft Excel fajlova.
Iako je Adobe obećao da će ispraviti propust 5. februara, KR-CERT je savetovao korisnicima da onemoguće ili u potpunosti uklone ranjivi softver.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



