





 Pratite nas preko RSS-a
Novi ClickFix trik: lažno Windows ažuriranje navodi korisnike da instaliraju malver
Vesti, 24.11.2025, 12:30 PM
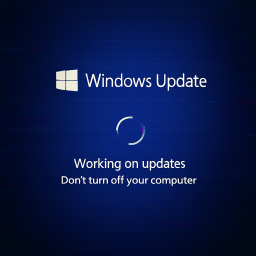
Istraživač Danijel B. iz britanskog NHS-a, otkrio je kampanju koja je počela pre oko mesec dana na domenu groupewadesecurity[.]com. Kada žrtva otvori ovaj sajt na računaru ili telefonu, ekran iznenada prelazi u nešto što izgleda kao pravi plavi ekran Windows ažuriranja.
Lažno ažuriranje je samo pregledač u fullscreen modu, uz pomoć Fullscreen API-ja. Napad imitira poznati plavi ekran i prikazuje instrukcije kao da dolaze iz operativnog sistema.
Interfejs zatim traži od korisnika da pritisne tastere Windows + R, što otvara Run prozor na Windowsu. U pozadini, sajt tiho ubacuje komandu u clipboard. Sledeći korak koji napadač traži je da korisnik pritisne tastere CTRL + V, pa Enter, čime žrtva sama izvršava kod preuzet sa servera napadača.
Ovaj pristup je nova varijanta taktike poznate kao ClickFix, koja poslednjih godinu dana navodi korisnike da pokreću komande koje preuzimaju i instaliraju malver. Prethodne ClickFix kampanje imitirale su CAPTCHA stranice, poruke Chrome-a o greškama i državne portale.
„Novije ClickFix kampanje poput ovih lažnih Windows stranica za ažuriranje su podsetnik da su oprez korisnika i obuka podjednako važni kao i tehnička odbrana“, istakao je Danijel B.
Nijedan legitiman sajt neće tražiti od korisnika da izvršavaju takve komande na nivou sistema. Pošto je lažni ekran samo kartica pregledača u režimu celog ekrana, zatvaranje kartice ili pregledača odmah zaustavlja napad. Chrome i drugi pregledači prikazuju upozorenje kada stranica neočekivano pređe u režim celog ekrana.
Uprkos tome, broj ClickFix kampanja ubrzano raste. Pošto je korisnik taj koji nesvesno pokreće zlonamerni kod, tradicionalni antivirus često ne može da prepozna napad. ClickFix može da vodi do širokog spektra pretnji: infostealera, ransomware-a, RAT alata, kriptomajnera, post-eksploatacionih alata, pa čak i malvera povezanih sa državama.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



