





 Pratite nas preko RSS-a
Novi malver Adrozek na inficiranim uređajima preuzima kontrolu nad Chromeom, Firefoxom i Edgeom
Vesti, 11.12.2020, 10:30 AM
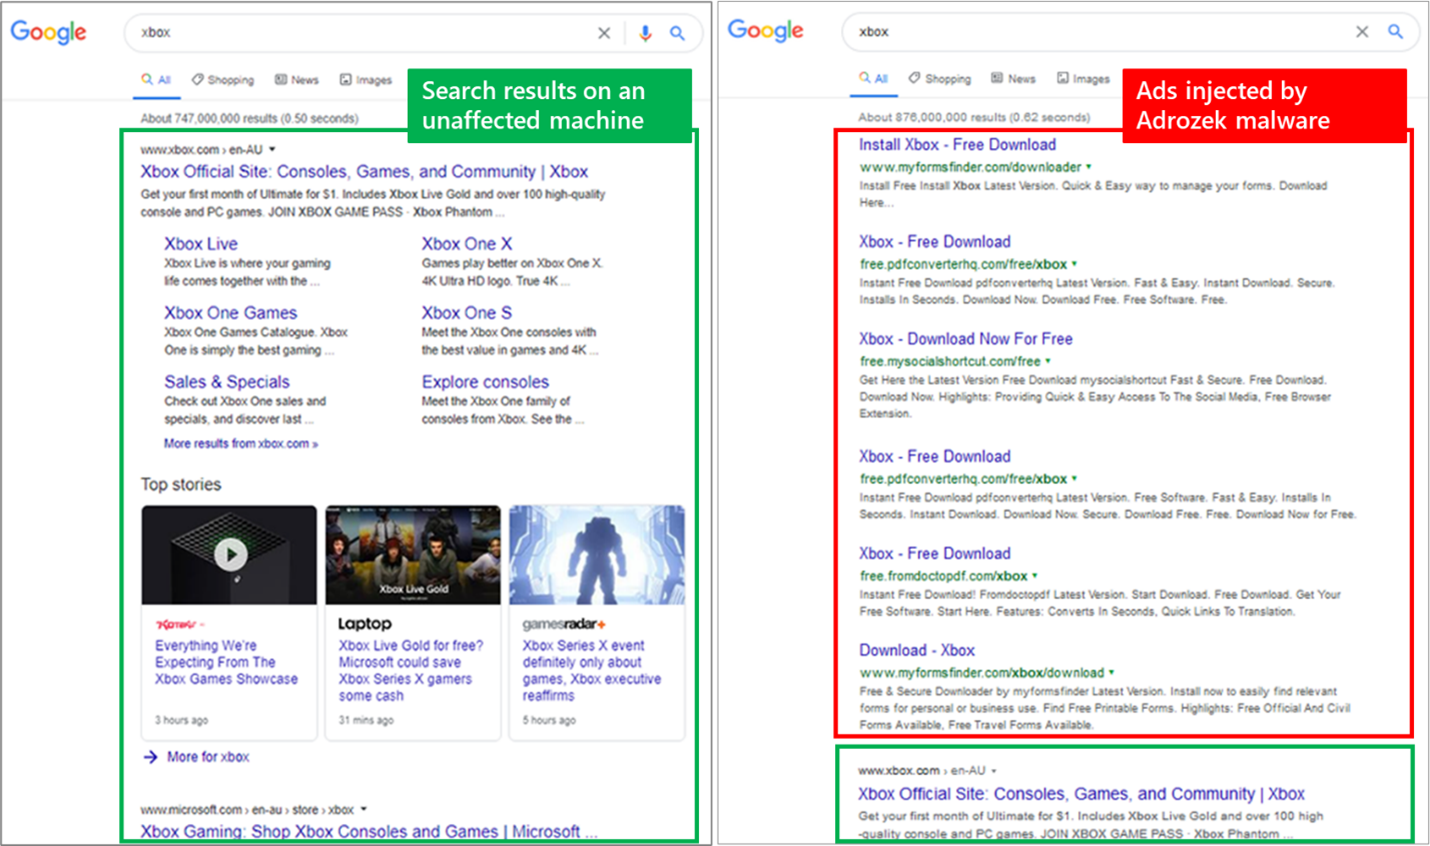
Microsoft je upozorio na novi malver koji inficira uređaje korisnika, a zatim nastavlja sa modifikovanjem pregledača i njihovih podešavanja kako bi ubacio oglase na stranice sa rezultatima pretrage.
Malver koji je nazvan Adrozek aktivan je bar od maja 2020. godine, a svoj apsolutni vrhunac dostigao je u avgustu ove godine kada je svakodnevno kontrolisao više od 30000 pregledača.
Ali istraživači Microsofta veruju da je broj zaraženih korisnika mnogo, mnogo veći. Oni kažu da su između maja i septembra 2020. godine primetili „stotine hiljada“ detekcija Adrozeka širom sveta.
Najveća koncentracija zaraženih uređaja je u Evropi, zatim u Južnoj i Jugoistočnoj Aziji.
Microsoft kaže da se malver trenutno distribuira u “drive-by download” napadima. Korisnici su obično preusmereni sa legitimnih veb sajtova na sumnjive domene gde su prevareni da instaliraju malver.
Softver koji preuzmu instalira malver Adrozek, koji zatim obezbeđuje trajno ponovno pokretanje uz pomoć ključa registratora.
Kada se osigura postojanost, malver će tražiti instalirane pregledače kao što su Microsoft Edge, Google Chrome, Mozilla Firefox ili Yandex.
Ako se bilo koji od ovih pregledača pronađe na zaraženim uređajima, malver će pokušati da prinudno instalira ekstenziju modifikujući AppData foldere pregledača.
Da bi se osiguralo da se bezbednosne funkcije pregledača ne pokreću i otkriju neovlašćene izmene, Adrozek modifikuje neke DLL fajlove pregledača da bi promenio postavke pregledača i onemogućio bezbednosne funkcije.
Izmenama Adrozek onemogućava ažuriranja pregledača, proveru integriteta fajlova, funkciju Safe Browsing, registrovanje i aktiviranje ekstenzije koje je dodata u prethodnom koraku, omogućava svojoj malicioznoj ekstenziji da radi u režimu bez arhiviranja, omogućava pokretanje dodatka bez dobijanja odgovarajućih dozvola, sakriva ekstenziju sa trake sa alatima, menja podrazumevane početne stranice pregledača i menja podrazumevane pretraživače pregledača.
Sve ovo se radi kako bi se Adrozeku omogućilo da ubacuje oglase na stranice sa rezultatima pretraživanja, oglase koji omogućavaju sajber kriminalcima koji distribuiraju malver da zarađuju usmeravanjem saobraćaja ka oglasima.
Na Firefoxu Adrozek takođe izvlači korisnička imena i lozinke iz pregledača i ukradene podatke šalje na servere napadača.
Microsoft kaže da je cela operacija Adrozek izuzetno sofisticirana, posebno u pogledu distributivne infrastrukture. Istraživači su pratili 159 domena koji su hostovali instalacione programe Adrozeka od maja 2020. Svaki domen je u proseku hostovao 17300 dinamički generisanih URL-ova, a svaka URL adresa više od 15300 dinamički generisanih Adrozek instalacionih fajlova.
„Ova ogromna infrastruktura pokazuje koliko su napadači odlučni da ova kampanja ostane operativna”, rekao je Microsoft. „Distribuciona infrastruktura je takođe vrlo dinamična. Neki domeni su radili samo jedan dan, dok su drugi bili aktivni duže, do 120 dana.”
Zahvaljujući ovakvom polimorfizmu, Microsoft očekuje da će broj infekcija malverom Adrozek još više rasti u narednim mesecima.
„Korisnicima koji ovu pretnju pronađu na svojim uređajima savetuje se da ponovo instaliraju svoje pregledače“, rekao je Microsoft.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



