





 Pratite nas preko RSS-a
Novi talas 'državnih' napada na Gmail korisnike
Vesti, 04.10.2012, 09:35 AM
Google je u junu najavio da će ubuduće obaveštavati korisnike Gmail servisa u slučaju postojanja sumnje da su email nalozi meta napada iza kojih stoji neka država. Obaveštenje se pojavljuje bez obzira iz kog brauzera korisnik pristupa svom Gmail nalogu, i to ne samo u slučaju kada je reč o već preotetom nalogu, već i u slučaju kada postoji sumnja da je korisnik meta državnih napada.
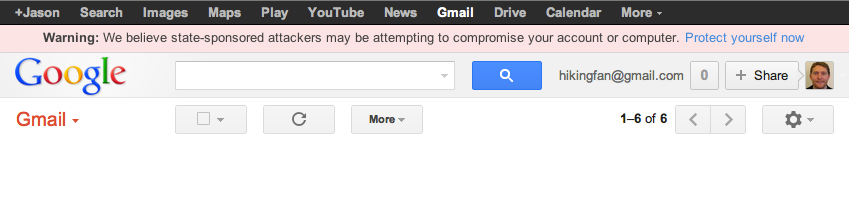
Tri meseca kasnije, Google je započeo sa obaveštavanjem korisnika koji su meta novih napada sponzorisanih od strane država, a napadnuti korisnici su počev od utorka ove nedelje prilikom otvaranja Gmail inboksa na vrhu stranice mogli da vide poruku sa sledećim tekstom: “Warning: We believe state-sponsored attackers may be attempting to compromise your account or computer.”
Majk Vicek, direktor za informatičku bezbednost u kompaniji Google, kaže da ovakvi napadi pogađaju desetine hiljada korisnika Gmail-a. Google sada dobro poznaje metode ovakvih napada i grupe koje stoje iza njih, a u kompaniji kažu da se napadi i dalje intenziviraju.
Dok je većina ranijih napada dolazila uglavnom iz Kine, Google sada uočava porast broja napada čiji tragovi vode do Bliskog istoka, ali je Vicek odbio da precizira iz kojih zemalja dolaze ovakvi napadi.
Google savetuje korisnicima koji dobiju ovakvo obaveštenje da promene lozinku za Gmail nalog i staru zamene novom lozinkom koja treba da bude složena i dugačka, ali i da uključe dvostepenu verifikaciju za Gmail. Pored toga, podsećaju iz Google-a, operativni sistem i softver na računaru treba da budu ažurirani.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



