





 Pratite nas preko RSS-a
OPREZ: Fišing napad na korisnike u Srbiji
Vesti, 12.05.2016, 01:00 AM
Često smo vas na našem sajtu upozoravali na fišing emailove koji, ma kako bili dobro osmišljeni i uverljivi, domaćim korisnicima možda nikada nisu bili ozbiljan mamac ne samo zbog toga što su uglavnom napisani na engleskom, već i zbog toga što njihov sadržaj možda ne bi bio dovoljno interesantan korisnicima u Srbiji.
Ipak, fišing se ne dešava samo drugima. Dokaz za to su emailovi koji ovih dana stižu na email adrese korisnika u Srbiji kojima su i namenjeni.
Emailovi su na srpskom, a navodno ih šalje Privredna komora Srbije sa domena pksrs.com. Za one koji ne znaju, prava adresa sajta Privredne komore Srbije je pks.rs.
Prelaz mišem preko linka u emailu https://pks.rs/files/ZPDG.pdf otkriva pravu destinaciju - https://pksrs[tačka]com/ZPDG.pdf. Međutim, kada browser pokuša da preuzme taj PDF fajl on biva preusmeren na https://pksrs[tačka]com/ZPDG.exe, te se umesto PDF fajla preuzima EXE fajl. Naša pretpostavka je da je taj EXE fajl zapravo dropper.
Ukoliko se korisnik prevari i pokrene EXE fajl, dropper će preuzeti pravi PDF fajl sa pks.rs, ali i Remote Admin Utility - alat za upravljanje računarom preko interneta.
Zanimljivo je kojim su se trikom poslužili fišeri da bi obezbedili širenje malicioznog fajla. Na kraju emaila korisnicima se savetuje da ukoliko ovo obaveštenje nije stiglo na pravu adresu, da ga proslede licima koje smatraju odgovornim u svojoj firmi.
PDF dokument koji je korisnika preuzeo sadrži Zakon o porezu na dohodak građana tako da korisnik nema razloga da sumnja da se nešto loše događa. Međutim, istovremeno se istovremeno Remote Admin Utility koji omogućava kriminalcima da pristupaju računaru bez znanja i dozvole korisnika.
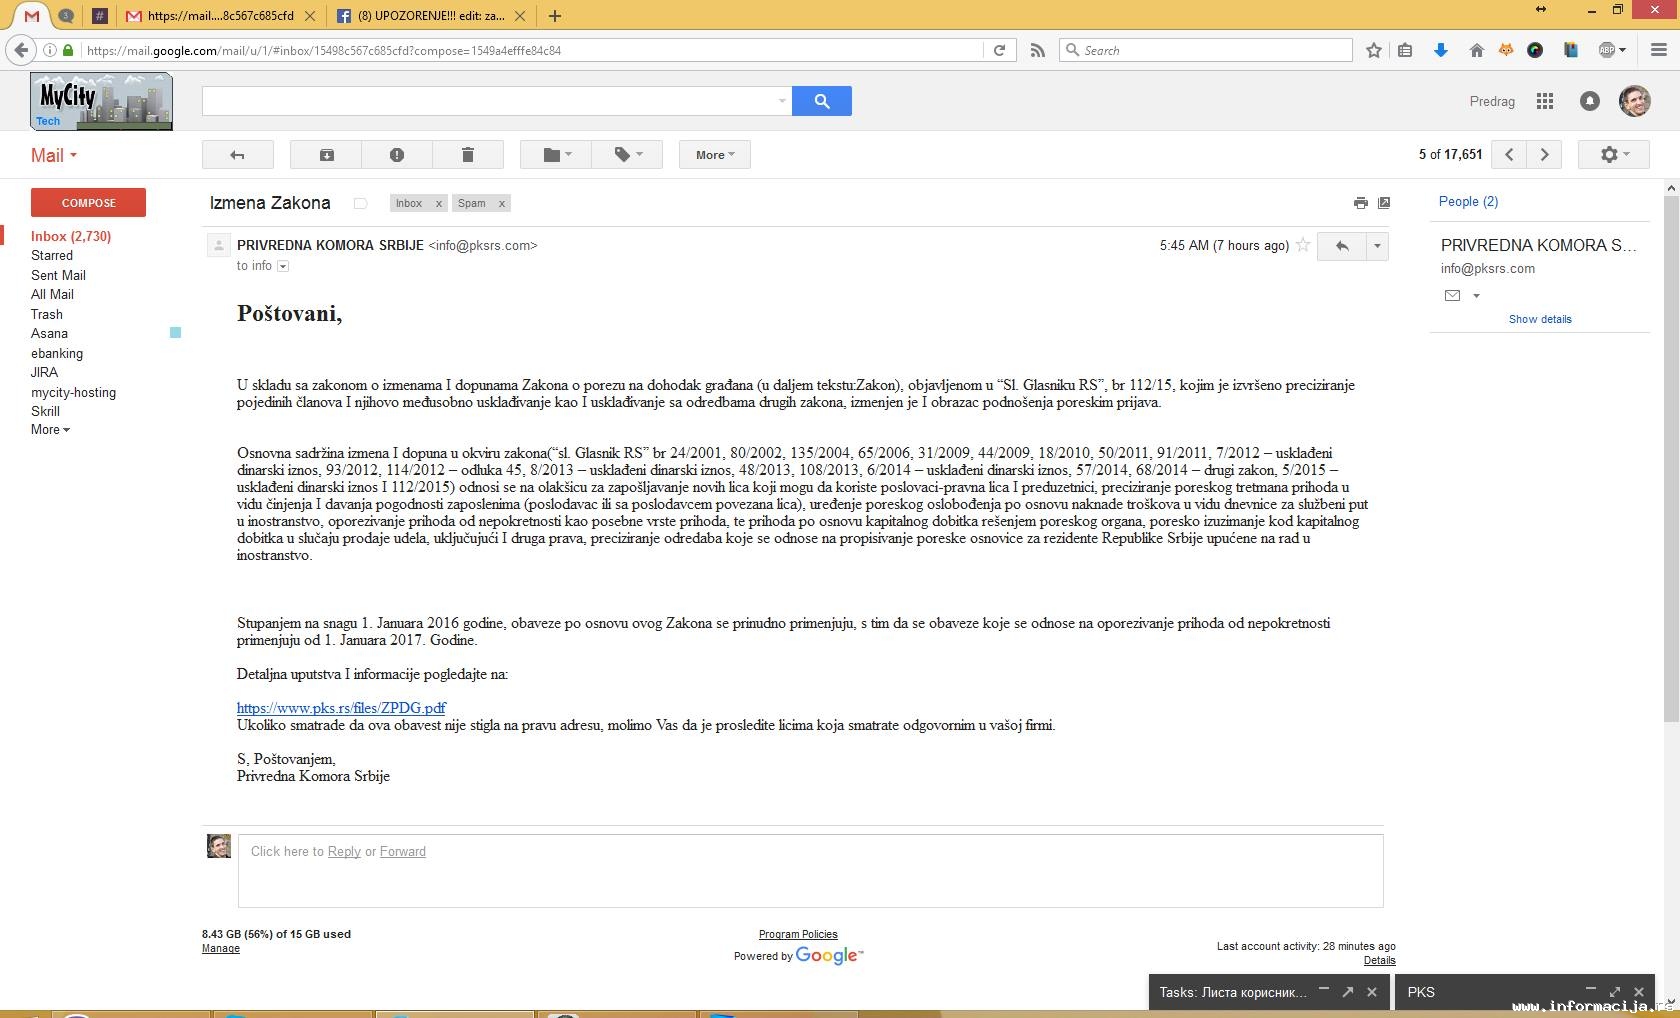
(klikni na sliku za uvećanje)

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



