





 Pratite nas preko RSS-a
OPREZ: ''Procurele kopije'' Windowsa 9 vode do malvera i fišing stranica
Vesti, 29.08.2014, 09:25 AM
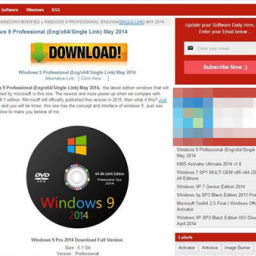
Sajber kriminalci nikad ne propuštaju priliku da iskoriste velike događaje kao mamac za neoprezne korisnike, a upravo se to dešava sa glasinama da bi Microsoft u septembru mogao da predstavi “preview” verziju novog operativnog sistema Windows 9.
Očekivano, već su se pojavili maliciozni web sajtovi na kojima se nude navodno procurele kopije novog Microsoftovog operativnog sistema.
Stručnjaci kompanije Trend Micro naišli su na jedan takav sajt do koga su došli tako što su u pretrazi koristili ključne reči “Windows 9”, “leak” i “download”.
Na sajtu se nudi besplatno preuzimanje Windows 9, ali ako korisnik klikne na dugme “Download Now” biće preusmeren na stranicu servisa za hostovanje fajlova Turbobit.net. Fajl koji se na ovoj stranici korisniku nudi za preuzimanje je veličine 5,11 GB.
Ako korisnik pokuša da preuzme taj fajl biće još jednom preusmeren na stranicu na kojoj će se od njega tražiti da instalira program Video Performer. Fajl VideoPerformanceSetup.exe je adware (ADW_BRANTALL.GA). U Trend Micro su analizirali fajl od 5,11 GB i otkrili da je u pitanju 64-bitni Windows 7 SP1 koji je upakovan sa mnoštvom programa, te da nije reč ni o kakvoj procureloj kopiji Windowsa 9.
Ovo je samo jedan primer sa kakvim se pretnjama korisnici mogu susresti vođeni željom da što pre isprobaju novi Microsoftov operativni sistem.
I drugi primer je sličan prethodnom - opet je u pitanju ponuda za besplatno preuzimanje Windows 9 - ali fajl koji se krije iza ove ponude nije isti kao u prethodnom primeru iako je ponovo u pitanju adware (ADW_INSTALLREX.GA). Kada se pokrene, ovaj adware preuzima još tri takva maliciozna programa (ADW_WAJADH, ADW_SPROTECT i ADW_MULTIPLUG).
Stručnjaci u Trend Micro su naišli i na YouTube video stranicu sa linkom za preuzimanje u opisu videa. Klikom na link žrtva će preuzeti dva fajla - Keygen.exe i Setup.exe. I jedan i drugi su ADW_OUTBROWSE.GA.
I to nije sve što su smislili sajber kriminalci. U Trend Micro su otkrili i druge blogove sa sličnim sadržajem, ali na njima se žrtve uglavnom preusmeravaju na fišing stranice na kojima prevaranti pokušavaju da ukradu podatke korisnika.
Iz Trend Micro upozoravaju da će pretnje koje koriste Windows 9 kao mamac biti sve učestalije kako se bude približavao trenutak kada će Microsoft predstaviti svoj novi operativni sistem. Šta više, njih će biti još i više onda kada bude objavljen Windows 9, samo što ćemo se tada češće susretati sa malverima u fajlovima koji će se predstavljati kao “krekovane” ili “besplatne” verzije Windowsa 9.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



