





 Pratite nas preko RSS-a
Od utorka Internet Explorer će blokirati zastarele dodatke za browser
Vesti, 07.08.2014, 11:07 AM
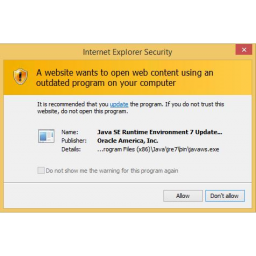
Microsoft je juče najavio da će od 12. avgusta Internet Explorer početi da blokira zastarele ActiveX kontrole kada sledeće nedelje bude ažurirao Internet Explorer za Windows 7 i Windows 8.
U saopštenju na kompanijskom blogu koje je objavljeno juče najavljeno je da će IE8, IE9, IE10 i IE11 na Windows 7, kao i IE10 i IE11 na Windows 8 biti ažurirani u redovnom mesečnom terminu, sledećeg utorka. Ažurirani browser će od tada prikazivati obaveštenje kada bude sprečen pokušaj web sajta da učita zastarele ActiveX kontrole.
Microsoft dodatke za Internet Explorer naziva ActiveX kontrole, ali oni imaju istu svrhu kao i dodaci koji rade sa drugim browserima. To su mali programi koji omogućavaju web sajtovima da prikazuju sadržaj kao što su video zapisi, igre, animirani sadržaj, interakciju sa trakama sa alatkama i drugo. Na žalost, mnoge ActiveX kontrole se ne ažuiraju automatski pa je veoma važno da se o tome korisnici sami staraju i tako izbegnu rizike od sigurnosnih propusta u zastarelim kontrolama koje mogu iskoristiti zlonamerni ili kompromitovani sajtovi za prikupljanje informacija, instaliranje opasnih programa ili daljinsku kontrolu nad računarom.
Prema podacima Micorosofta, Java exploiti čine 84,6% do 98,5% svih detekcija koje su u vezi exploit alata u 2013. godini. Ovi propusti su uglavnom ispravljeni u novijim verzijama, ali korisnici to često ne znaju.
Zato će IE u početku blokirati najpre i samo zastarele verzije Jave.
Internet Explorer će prikazati upozorenje koje će omogućiti korisniku da bira da li će ažurirati zastarelu Java ActiveX kontrolu ili će tog puta ignorisati upozorenje. Ukoliko odluči da ne rizikuje, korisnik treba da klikne na “Update” u upozorenju što će ga odvesti na sajt proizvođača kontrole sa koga može preuzeti najnoviju verziju.

IT administratori će imati nekoliko novih Group Policy podešavanja za upravljanje Internet Explorerom na računarima zaposlenih, uključujući i ono kojim je moguće isključiti upozorenje kao i ono koje uklanja “Run this time” dugme čime će zaposlenima biti onemogućeno ignorisanje upozorenja.
Od utorka, IE će blokirati sve osim aktuelne verzije Jave. Za Java 8, to znači da će se upozorenje pojavljivati ako browser koristi bilo koju drugu verziju osim verzije Jave SE 8 Update 11, koju je Oracle objavio sredinom jula.
Međutim, Microsoft se neće zadržati samo na Javi koja je već dugo omiljena meta sajber kriminalaca zbog brojnih sigurnosnih propusta. Kako su obećali iz kompanije, program blokiranja zastarelih ActiveX kontrola biće proširen.
Kada je u pitanju politika prema zastarelim dodacima, Microsoft kaska za rivalima, proizvođačima drugih popularnih browsera. Apple, Google i Mozilla su već implementirali blokiranje starih i potencijalno nebezbednih dodataka.
Neki proizvođači browsera su otišli i korak dalje. Tako Mozilla, od verzije 26 svog browsera Firefox, koja je objavljena prošlog decembra, od korisnika traži da klikom na “click-to-play” izričito odobre pokretanje dodatka, čak i njegove najnovije verzije. I Apple od 2012. redovno ažurira svoju blok listu zastarelih Java i Flash dodataka za Safari.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



