





 Pratite nas preko RSS-a
Oglasi ubačeni u odgovore Bing Chata vode do malvera
Vesti, 29.09.2023, 13:00 PM
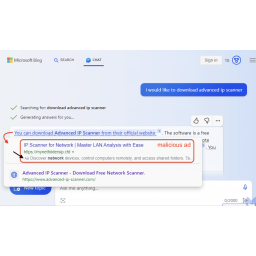
Malwarebytes je upozorio na oglase ubačene u odgovore Microsoftovog Bing Chata, kojima se reklamiraju sajtovi na kojima korisnici mogu inficirati svoje uređaje malverom.
Microsoftov AI pretraživač Bing Chat, koji je pokrenut u februaru 2023., nudi korisnicima interaktivno iskustvo, zamenjujući ćaskanjem uobičajene upite za pretragu i rezultate pretrage. U martu je Microsoft počeo da ubacuje oglase u Bing Chat razgovore. Međutim, uključivanje oglasa u Bing Chat otvorilo je vrata sajber kriminalcima, koji sve više ubacuju oglase kako bi distribuirali malvere.
Razgovor sa alatima koje pokreće veštačka inteligencija može stvoriti kod korisnika neopravdano poverenje, i olakšati njihove klikove na oglase, što nije tako jednostavno kao kada se dobiju uobičajeni rezultati pretrage. Činjenica da su ovi oglasi označeni kao spozorisani rezultati što se vidi kada korisnik pređe kursorom preko linka u Bing Chat konverzacijama je verovatno nedovoljna mera za ublažavanje rizika.
Oglasi koje je uočio Malwarebytes reklamiraju sajtove za preuzimanje popularnog programa “Advanced IP Scanner”, koji su ranije koristile ransomware grupe RomCom RAT i Somnia.
Kada pitate Bing Chat kako da preuzmete ovaj program, on će prikazati link za preuzimanje u ćaskanju. Međutim, kada pređete kursorom preko linka u ćaskanju, Bing Chat može prvo da prikaže oglas, a zatim i legitimni link za preuzimanje. U ovom slučaju, sponzorisani link je oglas koji vodi do malvera.
Iza ove kampanje je neko ko je hakovao oglasni nalog legitimnog australijskog preduzeća da bi ubacio u Bing Chat dva oglasa koja ciljaju administratore sistema (IP skener) i advokate (MyCase).
U ovom trenutku je nejasno koji se malver na kraju instalira. Međutim, u sličnim kampanjama, obično se distribuiraju malveri za krađu informacija ili trojanci za daljinski pristup.
Od ključne je važnosti da korisnici budu oprezni sa rezultatima chatbota i uvek provere URL-ove pre nego što bilo šta preuzmu.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



