





 Pratite nas preko RSS-a
Opasni backdoor REMCOS se širi preko naizgled bezopasnih LNK fajlova
Vesti, 05.08.2025, 10:00 AM
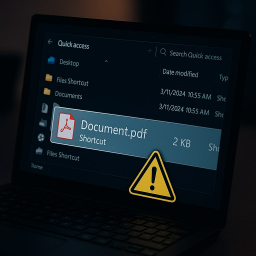
Tim istraživača iz firme Point Wild upozorio je na hakere koji šalju LNK fajlove sa prepoznatljivom ikonicom za PDF ili Word dokument. Fajlovi deluju bezopasno i nema ničega što bi ukazivalo da kada se klikne na fajl i kada ga otvorite u Windows Exploreru, da ćete pokrenuti opasni backdoor REMCO.
REMCOS (Remote Control & Surveillance) je moćni malver koji hakerima omogućava potpunu kontrolu nad kompromitovanim računarom. Ovaj malver može da krade fajlove, snima video veb kamerom i zvukove mikrofonom, beleži sve što korisnik kuca (keylogger), pravi snimke ekrana i manipuliše unosima.
Zašto je LNK fajl savršen mamac?
LNK fajlovi su stari trik, ali sada u mnogo sofisticiranijem pakovanju. LNK fajlovi su u suštini prečice koje služe da vam olakšaju pokretanje programa, i upravo zato korisnicima deluju poznato i bezopasno. Podrazumevano, Windows ne prikazuje ekstenziju „.lnk“. Hakeri u ovom slučaju šalju fajl „Invoice.pdf.lnk“, a žrtve vide samo „Invoice.pdf“.
Napadači umesto putanje do legitimnog fajla u polje „target“ ubacuju zlonamernu komandu. Komanda će usmeriti na legitiman Windows alat, kao što je cmd.exe, PowerShell, mshtga.exe ili rundll32.exe, da bi se pokrenule zlonamerne komande, maliciozne skripte ili DLL fajlovi, i to bez ikakvog upozorenja ili iskačućih prozora.
Najčešći vektori napada su phishing mejlovi sa ZIP/RAR arhivama u kojima se nalazi LNK fajl, maliciozni sajtovi koji nude lažne dokumente ili softver, piratski programi, i zlonamerni LNK fajlovi koje hakeri postavljaju na dostupne mrežne diskove.
Kako da se zaštitite?
≡ Ne otvarajte fajlove iz sumnjivih mejlova, naročito ako su u arhivama.
≡ Uključite prikaz ekstenzija u Windowsu. Tako ćete odmah znati da „Invoice.pdf“ nije pravi PDF, već „Invoice.pdf.lnk“.
≡ Koristite bezbednosne alate koji skeniraju ponašanje fajlova, a ne samo potpis.
≡ Pratite mrežni saobraćaj - REMCOS često komunicira sa udaljenim serverima.
≡ Redovno ažurirajte sistem i koristite napredne anti-malver alate.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



