





 Pratite nas preko RSS-a
Opasni kradljivac lozinki otkriven u naslovima YouTube videa
Vesti, 15.03.2022, 11:30 AM
Malveri se često kriju u aplikacijama koje izgledaju potpuno legitimno i bezbedno. Preuzmete aplikaciju za dvofaktorsku autentifikaciju ili aplikaciju koja izgleda kao da je napravljena da očisti viruse sa vašeg telefona a sledeće što saznajete je da je haker iz neke daleke zemlje prebacio novac sa vašeg računa na svoj račun. Međutim, malveri se mogu sakriti bilo gde, ne samo u prodavnicama aplikacija. Verovatno ih ne očekujete u naslovima YouTube videa. Baš tamo je pronađen jedan malver - u naslovima videa za koje se tvrdi da nude hakove i varalice (cheats) za igre.
Na ovo su upozorili korejski stručnjaci za bezbednost iz firme Asec. Malver na koji su upozorili je nazvan RedLine a ako se nađe na vašem uređaju, on će probati da ukrade sve važne informacije koje pronađe na njemu.
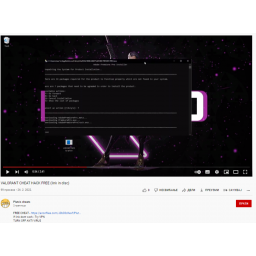
Asec je otkrio linkove za preuzimanje RedLinea u naslovu za YouTube video koji je nudio hakove za igru „Valorant“. Za sajber kriminalce nije neki problem da se “ušunjaju” na Googleovu platformu.
Frustrirani igrač koji želi a ne uspeva da napreduje u igri kao što je „Valorant“, može da naiđe na video koji promoviše program za varanje sa linkom u naslovu. Link ga odvodi do fajla „Cheat installer.exe“. Igrač ga preuzima misleći da će moći da ga ubaci u igru, ali ono što je zapravo uradio je da je otvorio vrata RedLineu ka svojim privatnim informacijama.
Ovaj malver može da ukrade lozinke, brojeve kreditnih kartica, informacije sačuvane za formulare za automatsko popunjavanje, obeleživače i kolačiće. RedLine takođe može da isprazni i kriptonovčanike, a ciljani novčanici su Armory, AtomicWallet, BitcoinCore, Bytecoin, DashCore, Electrum, Ethereum i Jaxx.
Istraživači su otkrili i da RedLine koristi Discord za slanje informacija sistemu za komandu i kontrolu malvera.
Iako isporuka malvera pomoću YouTube mamaca nije baš nova, istraživači kažu da to još uvek nije tako uobičajeno kao metode poput fišinga putem elektronske pošte i SMS-a.
RedLine nije novi malver, samo što se od prošle godine pojavljuje češće na radaru, a izgleda da će se taj trend nastaviti s obzirom da oni koji stoje iza njega pronalaze nove i kreativnije načine da prevare korisnike.
Pouka ovog slučaja je očigledna: ne otvarajte linkove u naslovima ili komentarima na YouTubeu!

Izdvojeno
Lažni Ilon Mask namamio stotine korisnika u kripto-prevaru

Prevaranti su iskoristili AI-generisani snimak Ilona Maska kako bi tokom lažnog prenosa Teslinog događaja na YouTubeu ubedili gledaoce da im pošalj... Dalje
Hakeri koristili AI u napadu na Evropsku komisiju

Evropska komisija je potvrdila da je bila meta sajber napada u kojem su hakeri koristili veštačku inteligenciju. Napad je otkriven 22. oktobra, a zb... Dalje
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Pratite nas

Nagrade


Prijatelji



