





 Pratite nas preko RSS-a
Opasnost u vašem veb pregledaču: naizgled bezazlene ekstenzije kriju malvere
Vesti, 17.08.2022, 10:35 AM
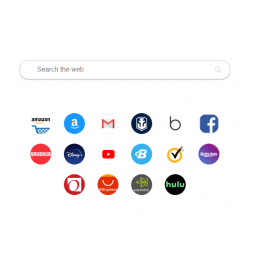
Prema podacima kompanije Kaspersky, više od 1,31 miliona korisnika pokušalo je bar jednom da instalira zlonamerne ekstenzije za veb pregledače.
„Od januara 2020. do juna 2022. više od 4,3 miliona jedinstvenih korisnika napadnuto je reklamnim softverom (adware) koji se krije u ekstenzijama pretraživača, što je otprilike 70% svih korisnika pogođenih zlonamernim i neželjenim dodacima [za pregledače]“, saopštila je kompanija.
Čak 1.311.557 korisnika pokušalo je da instalira ovakve dodatke u prvoj polovini 2022. godine, otkrili su telemetrijski podaci kompanije Kaspersky. Poređenja radi, broj takvih korisnika dostigao je vrhunac u 2020. (3.660.236), da bi 20201. godine taj broj bio upola manji (1.823.263).
Najčešća pretnja je adware pod nazivom WebSearch, koji se maskira u PDF pregledače i druge uslužne programe. WebSearch prikuplja i analizira upite za pretragu i preusmerava korisnike na partnerske sajtove.
WebSearch je takođe poznat po modifikaciji početne stranice veb pregledača, koja sadrži pretraživač i brojne linkove do sajtova kao što je AliExpress koji, kada žrtva klikne na njih, pomažu programerima ekstenzija da zarade novac preko partnerskih linkova.
„Takođe, ekstenzija modifikuje podrazumevani pretraživač pregledača u search.myway[.]com, koji može da uhvati upite korisnika, prikupi i analizira ih“, navodi Kaspersky. „U zavisnosti od toga šta je korisnik tražio, najrelevantniji partnerski sajtovi će biti aktivno promovisani u rezultatima pretrage.“
Druga česta pretnja pod nazivom AddScript prikriva zlonamernu funkcionalnost pod maskom programa za preuzimanje video snimaka. Iako ekstenzije u kojima se krije AddScript rade ono što se od njih očekuje, one takođe kontaktiraju server da bi preuzeli JavaScript kod.
Više od milion korisnika susrelo se sa reklamnim softverom samo u prvoj polovini 2022. godine, pri čemu su WebSearch i AddScript došli so 876.924 i 156.698 jedinstvenih korisnika.
U ekstenzijama je pronađen i malver za krađu informacija FB Stealer, koji krade akreditive za prijavljivanje na Facebook i kolačiće sesije prijavljenih korisnika. FB Stealer je odgovoran za 3.077 jedinstvenih pokušaja infekcije u prvoj polovini 2022.
Malver prvenstveno cilja korisnike koji su u potrazi za krekovanim softverom na pretraživačima, a FB Stealer se isporučuje preko trojanca pod nazivom NullMixer, koji se širi kroz instalatere za krekovani softver kao što je SolarWinds Broadband Engineers Edition.
„FB Stealer instalira malver, a ne korisnik“, rekli su istraživači. „Kada se doda u pregledač, oponaša bezopasnu ekstenziju za Chrome Google Translate standardnog izgleda.“
Motiv ovih napada je takođe zarada. Distributeri malvera, nakon što dobiju kolačiće za autentifikaciju, prijavljuju se na Facebook nalog cilja i otimaju ga promenom lozinke, blokirajući žrtvu. Napadači tada mogu da zloupotrebe pristup nalogu i traže novac od žrtvinih prijatelja.
Pre mesec dana istraživači Zimperiuma upozorili su na malver pod nazivom ABCsoup koji se maskira kao ekstenzija za Google Translate. U tom trenuku ovaj malver je distribuiran u sklopu reklamne kampanje koja cilja ruske korisnike pretraživača Google Chrome, Opera i Mozilla Firefox.
Da bi se veb pregledač zaštitio od infekcija, korisnicima se preporučuje da se drže pouzdanih izvora za preuzimanje softvera, pregledaju dozvole za ekstenzije i povremeno pregledaju i deinstaliraju dodatke koje „više ne koriste ili koje ne prepoznaju“.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



