





 Pratite nas preko RSS-a
Oprez: Pametni usisivači mogu da vas špijuniraju
Vesti, 20.07.2018, 08:00 AM
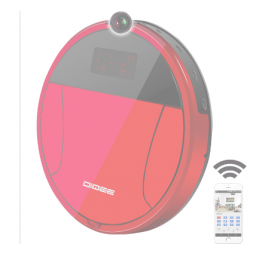
Ako mašate o pametnom usisivaču, možda vam posle ove priče takav uređaj više neće delovati kao dobra ideja.
Istraživači iz kompanije Positive Technologies objavili su detalje o dve ranjivosti koje utiču na Dongguan Diqee 360 pametne usisivače.
Ove ranjivosti omogućavaju napadaču da pokrene zlonamerni kod na uređaju sa privilegijama superusera i da preuzme kontrolu nad usisivačem.
"Kao i svi drugi IoT uređaji, ovi roboti usisivači mogli bi biti organizovani u bot mrežu za DDoS napade", kaže Li En Galovej iz Positive Technologies.
"Ali to nije čak ni najgori scenario, bar za vlasnike", dodaje ona. "S obzirom da usisivač ima Wi-Fi, web kameru sa noćnim vidom i navigaciju kontrolisanu pomoću pametnog telefona, napadač bi tajno mogao špijunati vlasnika."
Dve ranjivosti nose oznake CVE-2018-10987 i CVE-2018-10988. Prva se može iskoristiti daljinski, dok je za eksploataciju druge potreban fizički pristup uređaju.
Prvi bag može iskoristiti samo autentifikovani napadač, ali iz Positive Technologies kažu da svi Diqee 360 uređaji dolaze sa podrazumevanom lozinkom 888888 za administratorski nalog, koju veoma mali broj korisnika menja.
Druga ranjivost, ona koja zahteva fizički pristup, može se iskoristiti da bi se zamenio firmware uređaja malicioznom verzijom i zahteva samo da se microSD kartica ubaci u usisivač.
Istraživači upozoravaju da ove ranjivosti mogu uticati i na druge Dongguan uređaje koji koriste isti ranjivi kod. Ovo može uključivati kamere za nadzor i pametna zvona za vrata koje prodaje ista kompanija.
"Positive Technologies su poštovale praksu odgovornog otkrivanja i upozorile kompaniju na ove ranjivosti, dajući joj vreme da ispravi greške", izjavio je portparol kompanije, koji je napomenuo da oni nemaju nikakve informacije o tome da li su ranjivosti do sada ispravljene.
Ovo je drugi put da istraživači pronađu grešku u firmwareu pametnog usisivača koja omogućava napadaču da preuzme uređaj i špijunira svog vlasnika. Istraživači Check Pointa otkrili su sličnu grešku koja utiče na LG pametne kućne aparate. Na video snimku objavljenom prošle godine, Check Point je demonstrirao kako funkcioniše ovaj bag i pokazao kako su ga iskoristili da preuzmu kontrolu nad pametnim usisvačem opremljenim fotoaparatom i špijunirali njegovog vlasnika.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



