





 Pratite nas preko RSS-a
Oprez: Vrlo ubedljivi pokušaji fišinga sa Google Docs linkom u emailovima
Vesti, 17.03.2014, 07:52 AM
Stručnjaci kompanije Symantec upozorili su korisnike Googleovih servisa Google Docs i Google Drive na fišing emailove koji su uverljivi u toj meri da je korisnicima teško da prepoznaju prevaru.
Potencijalne žrtve dobijaju email naslovljen sa “Documents” u kome se kaže da važan dokument čeka na Google Docs da bude pregledan, i da treba kliknuti na link u emailu da bi se dokument video.
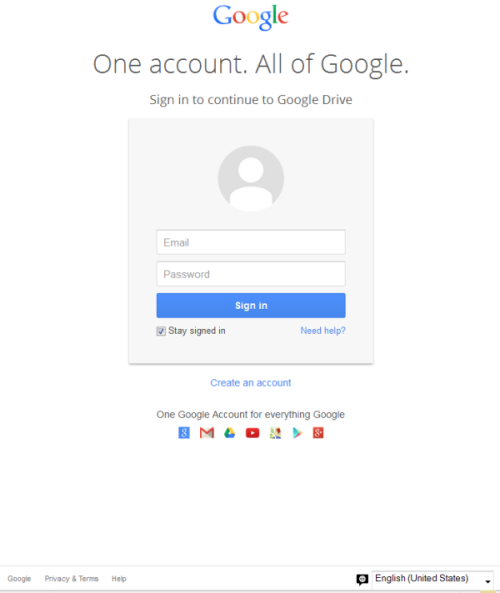
Klik na link ne vodi do Google Docs već na Googleovu stranicu za prijavljivanje koja izgleda isto kao i stranica koju koriste svi Googleovi servisi.
Lažna stranica je zaista hostovana na Googleovim serverima a koristi i SSL, tako da sve deluje zaista uverljivo.
U Symantecu objašnjavaju da su prevaranti napravili folder u okviru Google Drive naloga, označili ga kao javan, postavili fajl u tom folderu i iskoristili preview funkcionalnost Google Drivea da bi dobili javno dostupan URL koji se nalazi u fišing emailovima.
Pokušaj fišinga je teško prepoznati i zbog toga što zahtev za prijavljivanje na Google nije neobičan, jer se to obično traži od korisnika kada pristupaju Google Docs linkovima.
Podaci korisnika koji nasednu na prevaru se šalju udaljenom serveru, a žrtve se usmeravaju na pravi Google Docs dokument, tako da prevarenom korisniku ništa ne izgleda sumnjivo.
“Google nalozi su vredna meta za fišere, jer ih mogu koristiti za pristup mnogim servisima uključujući i Gmail i Google Play, koji se može koristiti za kupovinu Android aplikacija i sadržaja”, kažu u Symantec-u.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



